Commend weltweit

Region wählen

  • Commend Österreich & CEEÖsterreich & Zentralosteuropa (CEE)
  • Englisch
  • Commend AdriaKroatien, Bosnien-Herzegowina, Serbien
  • Englisch
  • Commend SlovakiaSlowakei, Tschechien
  • Englisch
  • Commend NordicDänemark, Finnland, Island, Norwegen, Schweden
  • Englisch
  • Commend NordicDänemark, Finnland, Island, Norwegen, Schweden
  • Englisch
  • Commend HungaryIhr lokaler Partner für Ungarn
  • Hungarian
  • Commend NordicsDänemark, Finnland, Island, Norwegen, Schweden
  • Englisch
  • Commend UKVereinigtes Königreich, Irland
  • Ungarisch
  • Commend NordicDänemark, Finnland, Island, Norwegen, Schweden
  • Englisch
  • C&C PartnersPolen, Estland, Lettland, Litauen
  • Englisch
  • Commend Österreich & CEEÖsterreich & Zentralosteuropa (CEE)
  • Englisch
  • Commend SlovakiaSlowakei, Tschechien
  • Englisch
  • Commend Österreich & CEEÖsterreich & Zentralosteuropa (CEE)
  • Englisch
  • Commend NordicDänemark, Finnland, Island, Norwegen, Schweden
  • Englisch
  • Commend Österreich & CEEÖsterreich & Zentralosteuropa (CEE)
  • Englisch
  • Commend UKVereinigtes Königreich, Irland
  • Ungarisch
  • Commend Middle EastUAE, Levante, GCC
  • Englisch
  • Commend Middle EastSaudi-Arabien, Levante, VAE
  • Englisch
  • Commend Middle EastUAE, Levante, GCC
  • Englisch
  • Commend InternationalGlobal Website
  • Englisch
  • Commend SGPIndonesien, Malaysia, Philippinen, Singapur, Südkorea, Taiwan, Thailand
  • Englisch
  • Commend AustraliaAustralien, Neuseeland
  • Englisch
  • Commend Middle AsiaKazakhstan, Kyrgyzstan, Tadzhikistan, Turkmenistan and Uzbekistan
  • Russisch
  • Commend AustraliaAustralien, Neuseeland
  • Englisch
  • Commend SGPIndonesien, Malaysia, Philippinen, Singapur, Südkorea, Taiwan, Thailand
  • Englisch
  • Commend SGPIndonesien, Malaysia, Philippinen, Singapur, Südkorea, Taiwan, Thailand
  • Englisch
  • Commend SGPIndonesien, Malaysia, Philippinen, Singapur, Südkorea, Taiwan, Thailand
  • Englisch
  • Commend Middle AsiaKazakhstan, Kyrgyzstan, Tadzhikistan, Turkmenistan and Uzbekistan
  • Englisch
  • Commend Middle AsiaKazakhstan, Kyrgyzstan, Tadzhikistan, Turkmenistan and Usbekistan
  • Englisch

Sistemi di controllo accessi:
dalla pianificazione all’implementazione con Commend

Il controllo degli accessi comincia prima che una persona avvicini il badge al lettore: ne abbiamo testimonianza anche nei prodotti commerciali, dove concetti come il controllo perimetrale iniziano ad entrare nell’offerta di servizio. In campo aziendale, è necessario lavorare con criteri pianificati e strumenti adeguati, sia dal punto di vista tecnico, sia dal punto di vista normativo. Per esempio, qualcuno deve aver stabilito quali ambienti ospiti, visitatori, fornitori e personale possano raggiungere, in quali orari e per quanto tempo. Deve esserci anche una procedura per chi arriva senza credenziali o non annunciato: un visitatore atteso, per esempio, deve poter contattare chi può verificare la sua richiesta, mentre un visitatore inatteso deve poter incontrare criteri di gestione stabiliti e univoci.

Per un’azienda governare i varchi e gli accessi è indispensabile per proteggere gli spazi e mantenere scorrevole l’attività quotidiana. I sistemi di controllo accessi permettono di collegare credenziali, regole di autorizzazione e dispositivi di controllo per consentire il passaggio alle persone abilitate e registrare gli eventi previsti. La loro efficacia dipende dal modo in cui queste funzioni rispondono ai bisogni reali dell’edificio e dell’azienda.

L’integrazione con i sistemi interfonici interviene proprio nei passaggi che richiedono l’intervento degli operatori. Costruire un progetto unificato fra interfonia e controllo accessi permette di gestire anche le eccezioni, in modo da evitare improvvisazioni anche in caso di imprevisti.

Valutare il rischio e definire le autorizzazioni

Quando si vuole pianificare o rinnovare un sistema di controllo accessi, si comincia con una ricognizione dei varchi e delle aree da proteggere. Un ingresso aperto ai visitatori, un locale tecnico e un reparto ospedaliero richiedono regole differenti, perché cambiano le persone autorizzate e le conseguenze di un accesso improprio.

Anche le linee guida NIST SP 800-116 indicano di adottare un criterio basato sul rischio per scegliere i meccanismi di autenticazione. Anche se il documento norma le realtà statunitensi, possiamo comunque considerare il criterio che offre come riferimento metodologico: commisurare la verifica dell’identità al rischio del luogo protetto.

In un progetto aziendale questa analisi si può gestire con una matrice che associa categorie di utenti, aree e fasce orarie. Serve, inoltre, individuare chi approva le abilitazioni e chi ne cura la revoca. Per una ditta di manutenzione, per esempio, l’autorizzazione può riguardare specifici locali e scadere al termine dell’intervento.

La gestione delle credenziali deve coprire l’intero periodo di validità, da quando vengono create a quando vengono disattivate. Vanno quindi previste le modifiche di mansione, la fine dei contratti e lo smarrimento dei supporti, insieme alle responsabilità di chi aggiorna il sistema.

Badge, RFID e biometria: cosa valutare nella scelta

Badge e RFID, anche se a volte nell’uso comune sono termini che tendono a sovrapporsi, hanno significati diversi: il badge è il supporto assegnato alla persona, il tesserino, mentre RFID è una delle tecnologie di comunicazione a radiofrequenza utilizzabili per leggerne la credenziale. Per confrontare le soluzioni conviene quindi partire dal meccanismo di autenticazione e dalla gestione delle autorizzazioni. Questa tabella fornisce, in modo schematico, un’idea dei possibili criteri di valutazione

SoluzioneImpiego da valutareVerifiche di progetto
Badge o tag RFIDAccessi ricorrenti di dipendenti e collaboratoriProtezione della credenziale, compatibilità con i lettori, emissione e revoca, gestione dello smarrimento
Codici PIN o QR temporaneiVisitatori e accessi con durata limitataScadenza, possibilità di riutilizzo, rischio di condivisione e procedura di assistenza
Riconoscimento biometricoEsigenze specifiche di verifica dell’identitàAmmissibilità del trattamento, necessità, proporzionalità, prestazioni nelle condizioni reali e modalità alternative

La biometria richiede una valutazione attenta e specifica, dal momento che i dati biometrici impiegati per identificare le persone rientrano nelle categorie particolari disciplinate dall’articolo 9 del GDPR. Prima di scegliere di usarle è necessario verificare che ci siano le condizioni per consentirne il trattamento, insieme alle garanzie applicabili. Il Garante ha inoltre ribadito, nel febbraio 2026, che l’ordinamento vigente non consente il trattamento dei dati biometrici dei dipendenti per rilevarne la presenza in servizio. Controllo degli accessi e rilevazione delle presenze hanno finalità da valutare separatamente. 

Anche la logistica e le condizioni ambientali possono essere usate per orientare la scelta: illuminazione, rumore, uso di guanti, accessibilità e flussi durante il cambio turno devono entrare nelle prove. Una soluzione va verificata nelle condizioni in cui sarà utilizzata.

Integrare controllo accessi e comunicazione interfonica

L’interfonia consente di gestire situazioni che richiedono un’interazione: una credenziale respinta, una consegna fuori orario o una persona che necessita di assistenza. L’operatore deve ricevere informazioni sufficienti per comprendere la richiesta e intervenire secondo le autorizzazioni assegnate.

Una delle possibili soluzioni che suggeriamo in Commend prevede un lettore universale che acquisisce le credenziali e le invia in forma cifrata al sistema di controllo accessi. Quest’ultimo decide se autorizzare il passaggio; il terminale interfonico può fornire un riscontro all’utente e consentire la chiamata alla reception in caso di diniego. Le autorizzazioni restano gestite dal sistema di controllo accessi esterno. 

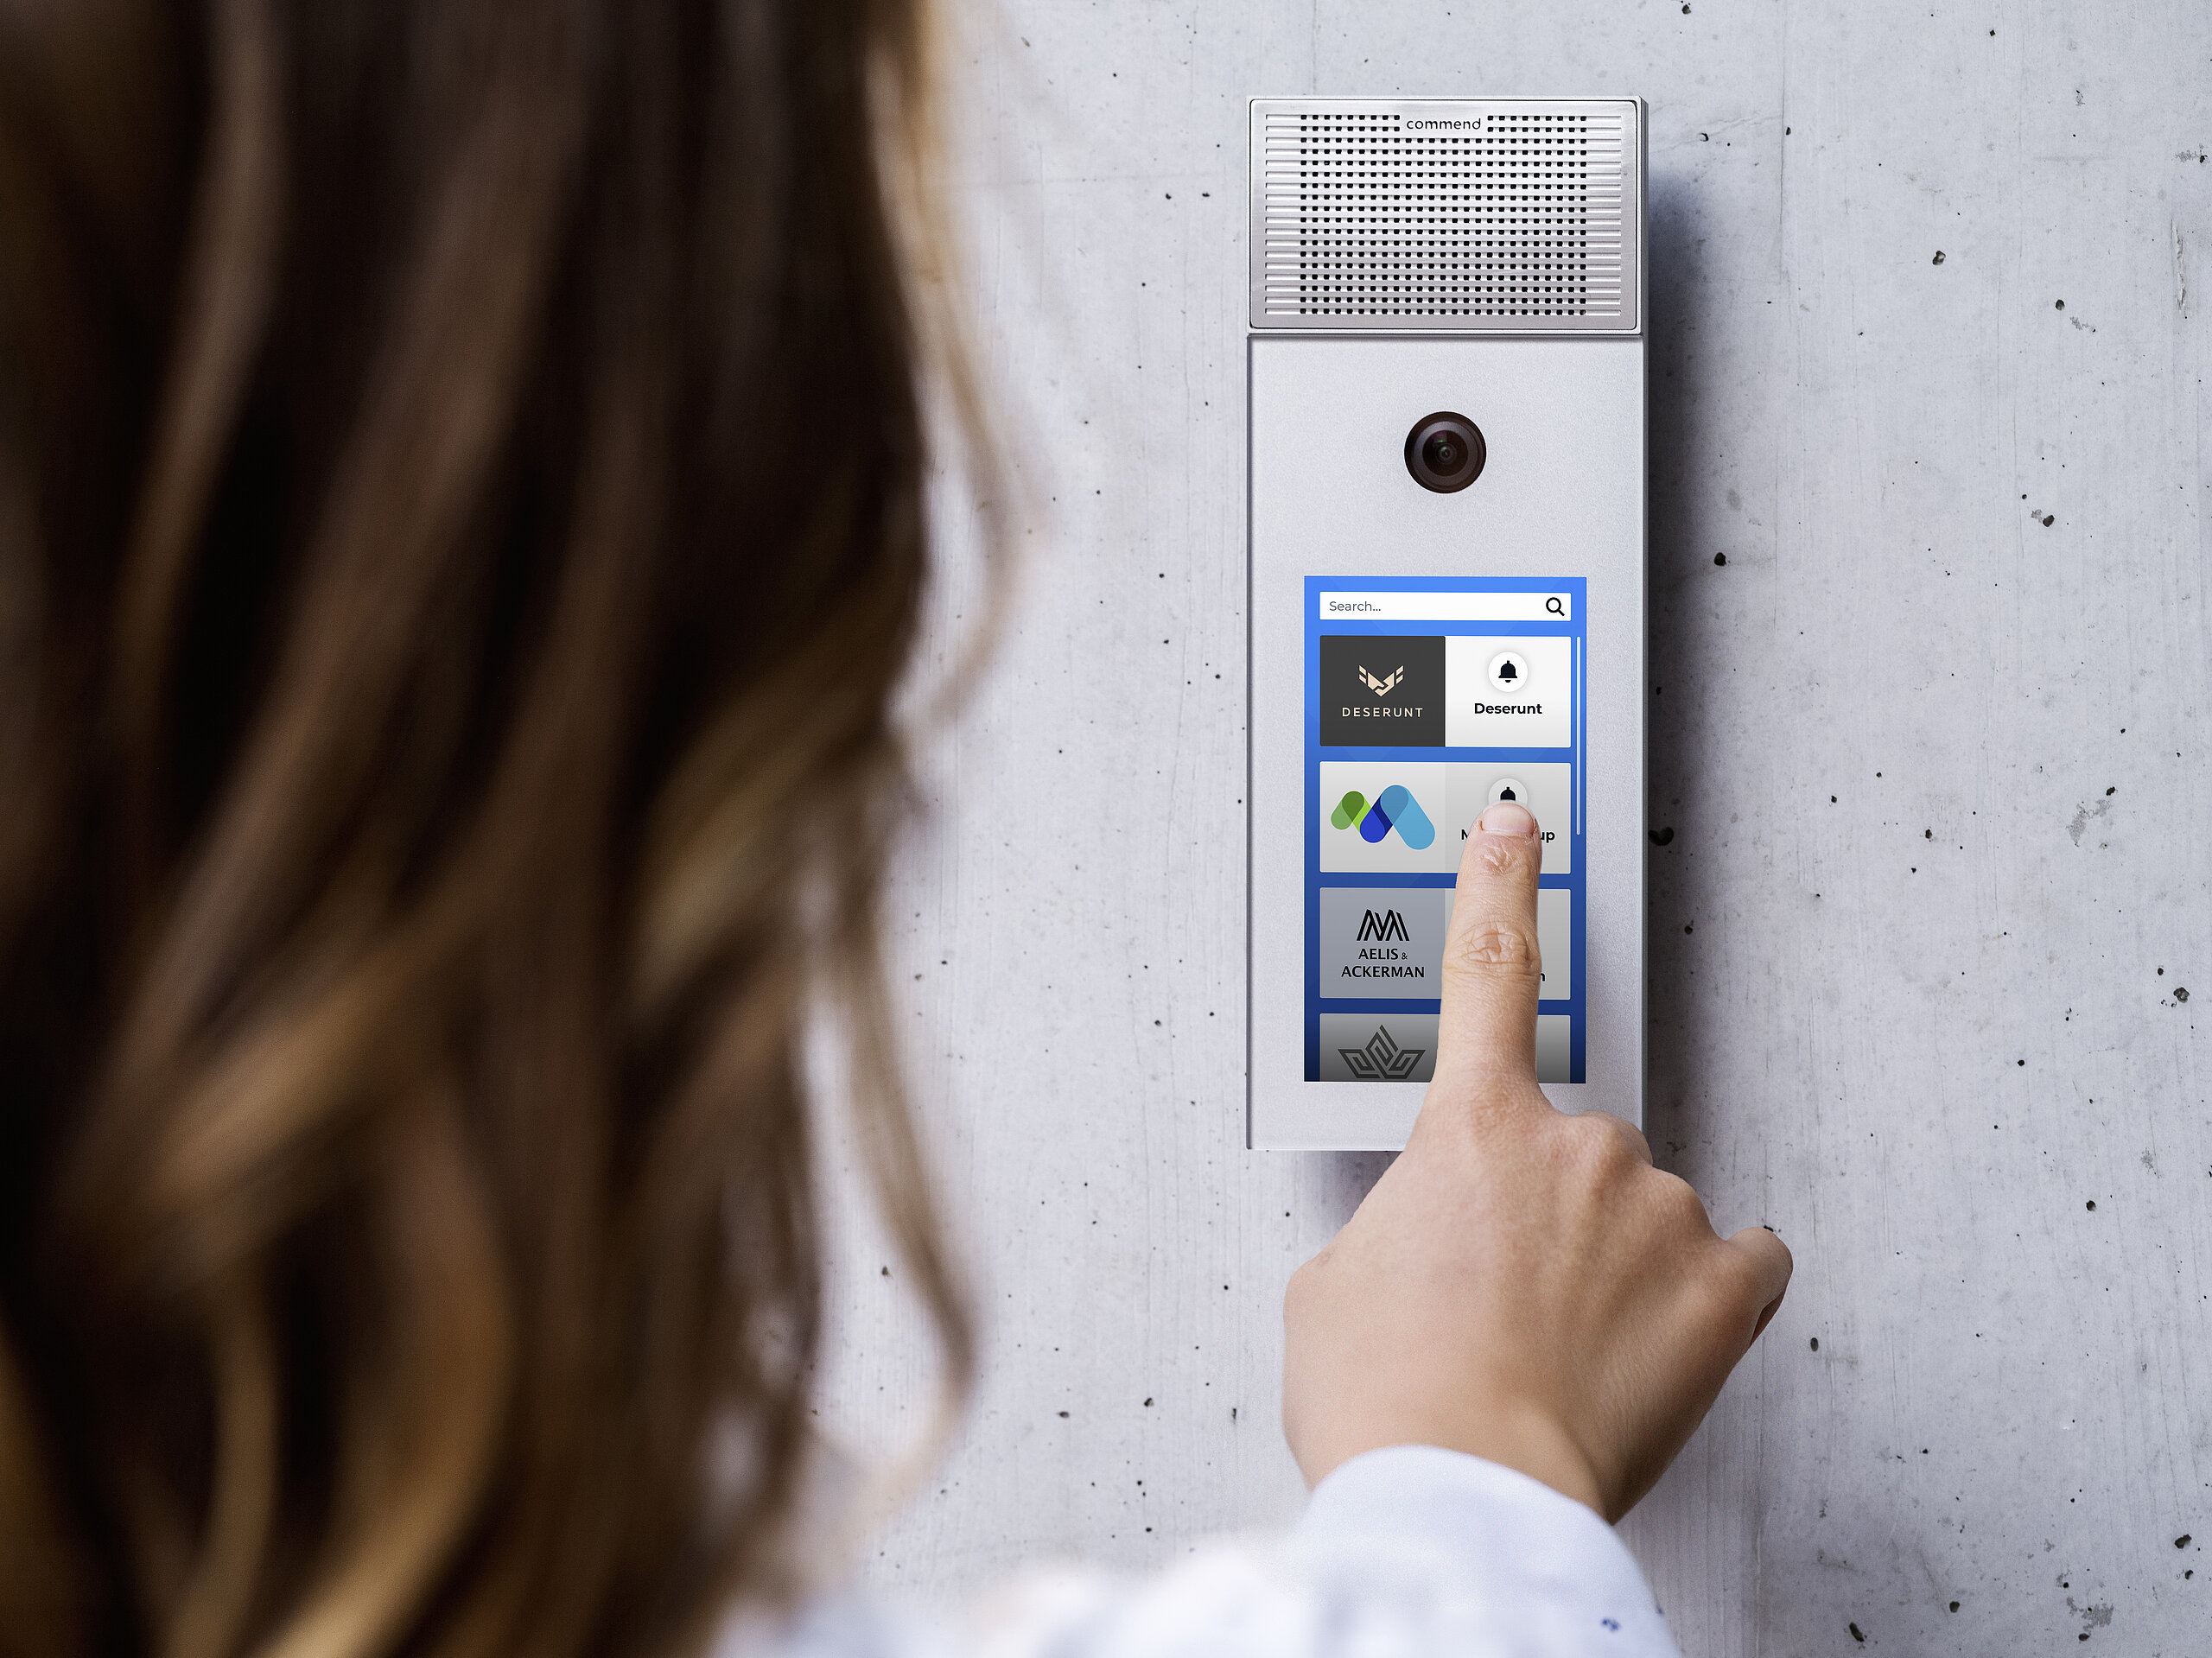
Questo chiarisce anche come distribuire le responsabilità nell’architettura: gestione dei permessi, comunicazione e supervisione devono dialogare attraverso interfacce verificate. Le soluzioni Commend per la gestione degli accessi inseriscono audio e video nel processo di assistenza al varco.

Nel capitolato conviene specificare quali informazioni debbano comparire all’operatore, quali aperture siano consentite da remoto e come gestire una chiamata senza risposta. Vanno inoltre concordati il comportamento dei varchi durante i guasti e le emergenze, la protezione dei collegamenti e gli eventi da conservare, con accessi ai dati e tempi di conservazione definiti.

Organizzare l’implementazione e il collaudo

L’introduzione di nuovi sistemi di controllo accessi richiede, come abbiamo visto, il coordinamento fra sicurezza, IT, facility management e responsabili delle autorizzazioni. In una struttura esistente occorre anche pianificare la migrazione per mantenere una modalità di accesso controllata durante i lavori.

Questa tabella propone un esempio di  sequenza logica per un intervento circoscritto, con apparati disponibili e senza opere edilizie rilevanti. È un’ipotesi di pianificazione, da adattare a ogni specifica esigenza ma utile per mostrare in concreto i passaggi più rilevanti.

AttivitàRisultato da verificare
Sopralluogo, analisi dei flussi, matrice delle autorizzazioniRequisiti e responsabilità approvati
Progettazione e prove delle interfacceArchitettura definita e integrazioni validate
Installazione pilota su varchi selezionatiProve con utenti, credenziali ed eccezioni reali
Estensione progressiva e migrazioneAttivazione dei varchi secondo il piano concordato
Collaudo finale e avvio assistitoEsiti documentati, procedure e personale preparato

Il collaudo deve  avvicinarsi il più possibile alle condizioni reali: verificare accessi consentiti e negati, credenziali revocate o scadute, chiamate interfoniche e comandi da remoto. Le prove dovrebbero comprendere tutte le interazioni possibili fra le diverse casistiche che il progetto prevede.

La formazione: conoscere il piano ed essere pronti all’imprevisto

Quando un cambio di sistema corrisponde anche a variazioni nelle procedure, è indispensabile formare il personale per non creare inefficienze. La formazione deve distinguere le attività di reception e control room da quelle di amministratori e manutentori. Agli operatori serve sapere come verificare una richiesta, quando autorizzare un’apertura e a chi trasferire un caso dubbio. Chi amministra il sistema deve invece conoscere il processo di rilascio, modifica e revoca dei permessi.

Le esercitazioni dovrebbero riprodurre gli eventi possibili: una persona con badge smarrito, un fornitore arrivato all’ingresso sbagliato o una chiamata durante il cambio turno. La verifica riguarda sia l’uso dell’interfaccia sia il rispetto della procedura. L’avvio assistito permette poi di correggere istruzioni e configurazioni sulla base delle difficoltà osservate.