Ergebnisse (1395 Treffer)
Nachricht
Eingangsmeldungen für mehr Einblicke: Zentralisierte Überwachung für mehr Sicherheit
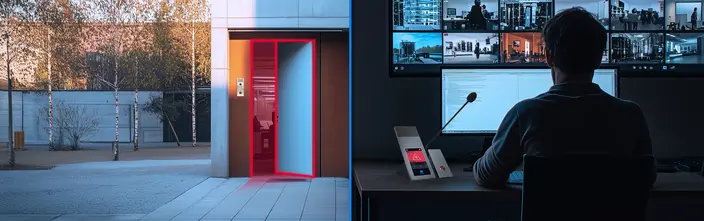
Wir freuen uns, eine neue Erweiterung unserer Symphony Control Desk -Lösung vorstellen zu können, die die betriebliche Effizienz und das Erkennen von Störungen deutlich verbessert. Mit diesem Update kann unser System nun Eingangsmeldungen und Leitungsüberwachung durch eindeutige visuelle und akustische Signale anzeigen. Stellen Sie sich vor, Sie sind für ein riesiges Bürogebäude mit mehreren Flügeln und entsprechend vielen Türen verantwortlich - Sie möchten sicherstellen, dass alles sicher ist, vor allem, wenn das Gebäude nicht besetzt ist. Mit dem Symphony Control Desk können nun Eingangsmeldungen empfangen werden, wie z. B. offene Fenster oder Türen, insbesondere in sensiblen Bereichen. Diese Meldungen können in zwei Kategorien eingeteilt werden: Informationsmeldungen , die eine kurze Info liefern, und Alarmmeldungen , die ein schwerwiegenderes Problem signalisieren. Mit unserem ComPLC-Tool können die Benutzer sogar eine benutzerdefinierte Logik erstellen, die zum Beispiel automatisch einen Alarm auslöst, wenn zwei Signale gleichzeitig ausgelöst werden. Das System warnt die Bediener auch im Zuge der Leitungsüberwachung , für den seltenen Fall, dass ein Gerät z. B. aufgrund eines Stromausfalls oder eines anderen Problems offline geht. Ziel dieser verbesserten Funktionalität ist es, eine noch bessere Fernüberwachung zu ermöglichen, die es den Leitstellenmitarbeitern erlaubt, Unstimmigkeiten im gesamten Gebäude von einer zentralen Stelle aus zu erkennen und zu beheben. Dies ist nicht auf das Beispiel eines großen Gebäudes beschränkt. Es kann auf verschiedene Szenarien angewandt werden, z. B. auf internationale Parkhäuser, wo Eingangsmeldungen Fußgängertüren, Schranken und Ticketautomaten überwachen können. Durch die Verarbeitung von Eingangsmeldungen bietet der Symphony Leitstand einen Überblick über den aktuellen Zustand des Systems und minimiert den Bedarf an menschlichen Eingriffen , es sei denn, sie sind zur Behebung erforderlich. Dadurch werden Prozesse rationalisiert und die Effizienz maximiert, was es zu einem unverzichtbaren Werkzeug für Organisationen macht, die Sicherheit, Überwachung und Wartung großschreiben. Der Symphony Leitstand ist so konzipiert, dass er einen einheitlichen Überblick über die Sicherheit und den Betrieb einer Organisation bietet und es den Mitarbeitern ermöglicht, schnell und effektiv auf alle auftretenden Probleme zu reagieren. Insgesamt handelt es sich um ein leistungsstarkes Tool, das dazu beiträgt, dass Organisationen sicher sind und reibungslos funktionieren. Es ist wie ein virtueller Wachmann, der alles im Auge behält und Sie auf Probleme aufmerksam macht, so dass Sie Maßnahmen ergreifen können, um sie zu beheben. Durch Echtzeit-Überwachung und automatische Warnmeldungen hilft Symphony Control Desk Unternehmen dabei, Risiken zu verringern und ihre allgemeine Sicherheitslage zu verbessern .
Seite
Cyber Sicherheit | Sichere Sprechanlagenlösungen
Cyber Security Eine Frage des Vertrauens Der Schutz und die Sicherheit von Kundendaten sind dabei von größter Bedeutung. Denn die Vielzahl an neuen digitalen Prozessen bietet gleichzeitig eine immer größer werdende Angriffsfläche für Cyber-Kriminalität. Schadprogramme, Datenmissbrauch, Passwort- und Kontoklau sind nur einige Gefahren, vor denen Nutzerinnen und Nutzer geschützt werden müssen. Die heutige Commend-Systemsicherheit ist fest verwurzelt in 50 Jahren Erfahrung in der Entwicklung und Perfektionierung der Intercom-Sicherheits- und Kommunikationstechnik. Um diesen Gefahren erfolgreich zu begegnen, haben bei Commend IT-Security im Allgemeinen und Cyber-Sicherheit im Speziellen höchsten Stellenwert. Wir sind uns unserer enormen Verantwortung für die Sicherheit und Vertrauenswürdigkeit unserer Sicherheits- und Betriebskommunikations-Lösungen bewusst. Wir arbeiten permanent daran, als vertrauenswürdiger Marktführer zu kommunizieren und zu agieren, damit uns unser kollektives Wissen und unsere gemeinsamen Erfahrungen voranbringen. Wir entwickeln unsere Lösungen sicher und datenschutzkonform, um so die Daten und Infrastrukturen unserer Kunden bestmöglich schützen zu können. Von der ersten Produktidee bis zur Umsetzung und Betreuung im Einsatz ist “Privacy and Security by Design” die kompromisslose Vorgabe und das Kundenversprechen, an dem sich Produkteigenschaften und -funktionen zu messen haben. NDAA/TAA Konformität Richtlinien zur Offenlegung von Sicherheitsrisiken Cyber Security Bereich - cLibrary IEC 62443 zertifiziert ISO 27001 Commend Defense In-Depth-Strategie Privacy and Security by Design Active Device Management Software Upgrade Subscriptions Always Stay Well Protected How Commend Handles Cyber Security & Vulnerabilities Discover how Commend prioritizes cyber security and keeps your systems protected. In this video, our Lead Security Architect explains: How to report vulnerabilities The process of vulnerability management and security notifications Our IEC 62443-certified secure development practices Internal and external security testing procedures How to stay updated NDAA/TAA Konformität Commend USA freut sich, bestätigen zu können, dass sein gesamtes Produktportfolio in voller Übereinstimmung mit dem National Defense Authorization Act (NDAA) und dem Trade Agreements Act (TAA) steht. Mehr erfahren Richtlinien zur Offenlegung von Sicherheitsrisiken Das Commend Security Advisory Programm Commend International nimmt die Sicherheit seiner Produkte und Dienstleistungen sehr ernst, und wir schätzen den Beitrag, den die Security Community leisten kann. Zur Offenlegung von Sicherheitsschwachstellen haben wir einen koordinierten Prozess geschaffen. Alle Kunden und Sicherheitsexperten sind eingeladen, sich zu beteiligen, und für das Commend Security Advisory Programm zu registrieren. Mehr erfahren Weltweit erstes Intercom-Unternehmen mit IEC 62443-Zertifizierung IEC 62443 zertifiziert Sicherer Lebenszyklus der Produktentwicklung bewertet und überwacht gemäß IEC 62443-4-1. Mehr erfahren Cyber-Sicherheit beginnt im eigenen Haus ISO 27001 Information Security Management Bei Commend setzen wir alles daran, unsere Kunden mit der bestmöglichen Cyber-Sicherheit zu versorgen. Mehr erfahren Sicherheit für Produkte und Anwendungen Rundum Cyber-Defense Das globale, sicherheitsspezifische Hardening von lokalen und cloudbasierten Commend-Systemen erstreckt sich über mehrere grundlegende Ebenen. Mehr erfahren Wie funktioniert es? Privacy and Security by Design Das Prinzip ist einfach: es gilt, übertragene Daten (z. B. Audio/Video Streams) ebenso wie 'ruhende' Daten (z. B. gespeicherte Benutzer- oder Systemdaten) bestmöglich vor unberechtigtem Zugriff zu schützen und die Verfügbarkeit von Produkten und Services zu gewährleisten. Commend-Produkte werden dabei immer unter Berücksichtigung dieser Sicherheitskriterien konzipiert, entwickelt und in Kundenlösungen verbaut. Mehr erfahren Add-on service Active Device Management Ein neuer Service von Symphony Cloud , der erweiterte Funktionen für das Gerätemanagement bietet – darunter automatische Firmware-Updates, aktive Überwachung und vieles mehr. Mehr erfahren Immer auf dem neuesten Stand Software Upgrade Subscriptions Die Verwendung der neuesten Software garantiert, dass Ihre Systeme auf dem aktuellsten Stand der Technik sind, was die Wartungs- und Supportkosten sowohl für den Kunden als auch für den Dienstleistungsanbieter reduziert. Mehr erfahren 10 Empfehlungen zur Risikobeurteilung Wir empfehlen, vor der Planung und Installation eine Risikobeurteilung durchzuführen. 10 Empfehlungen Kontakt Sie möchten mehr über Cyber-Sicherheit und System-Hardening bei Commend erfahren? Nehmen Sie einfach Kontakt mit uns auf. Downloads Dokumente, Richtlinien, Zertifizierungen,... zum Thema Cyber-Sicherheit Cybersicherheit und Systemschutz Erhalten Sie Experten-Einblicke in die Cybersicherheit Entdecken Sie, wie die Zusammenarbeit entlang der Lieferkette die Cybersicherheit Ihres Commend-Systems verbessert. Erfahren Sie mehr über potenzielle Risiken, wirksame Maßnahmen und bewährte Praktiken, um Ihre Geräte, Dienste und Netzwerkinfrastruktur zu schützen. Laden Sie dieses Whitepaper zur Cybersicherheit herunter, um essentielle Ratschläge und Informationen zu Richtlinien zu erhalten.
Seite
Ganzheitliche Cyber-Sicherheitsstrategie
Cyberabwehr nach allen Richtungen Commend Defense In-Depth-Strategie Cyber Security Hier gilt das Prinzip: IT-Sicherheit in allen Bereichen (Umgebung, Design, Implementierung und Integration) zur Absicherung möglicher Schwach- und Angriffsstellen. Das bedeutet: Nach IEC ISO 27001:2022 zertifiziertes unternehmensweites Informations-Sicherheits-Management-System ( Mehr dazu... ) Weltweit erstes Intercom-Unternehmen, das nach IEC 62443 zertifiziert ist: Geprüft und zertifiziert durch den weltweit anerkannten Cybersicherheits-Zertifizierungsdienstleister TÜV SÜD Commend-Entwicklungsteams entwickeln und implementieren sichere Kommunikations- und Automatisierungslösungen in Übereinstimmung mit der IEC 62443 Teil 4-1 ( Mehr dazu... ) Einsatz von sicheren Standard-Internet-Protokollen: TLS und SSH Übertragssicherheit für HTTP und MQTT Absicherung des SIP Netzwerkzugangs über 802.1x auth und 802.1q VLAN-Verbindung Standardmäßiger Einsatz sicherer Kryptografie: Verschlüsselte, zugangsgesicherte Kommunikation über Commend-signierte Geräte-Zertifikate Commend Public Key Infrastructure (PKI) als ‚Root of Trust’ (Erstellung und Signierung von Geräte- und Applikations-Zertifikaten) für gegenseitig zugangsgesicherte, verschlüsselte Kommunikation Entwicklungsprozess mit systematischen Sicherheitsfokus: Mehrstufige Prüf- und Testverfahren Regelmäßige Testzyklen vor Produktfreigabe und nach Updates Schwachstellenüberwachung und Offenlegungspolitik: Pen-Tests durch externe Sicherheitstester oder ethische Hacker Koordinierte Prozesse für die Meldung und Offenlegung von Schwachstellen Das Commend Security Advisory Program: Zusammenfassungen der Meldungen, betroffene Produkte, Software-Updates, Workarounds oder Abhilfemaßnahmen, Change Log, etc. Das globale sicherheitstechnische ‚Hardening’ der lokalen und cloudbasierten Commend-Systeme umfasst dabei mehrere Ebenen: Geräte Daten Applikationen Plattform Gerätesicherheit Physische Zugangssicherung Vandalensichere Sprechstellen mit Kamera Manipulationserkennung über elektromechanischen Kontakt USB- und Port Debugging-Schutz Access Control Systems Abgesicherter Netzwerkzugang 802.1q VLAN-Standard (Segmentierung) 802.1x gesicherte Anmeldung Commend IP Secure Connector (automatische Trennung der Netzwerk-verbindung bei Manipulation) Endgeräte-Sicherheit Offline-Fähigkeit, inkl. SIP-Ruf und Türfunktionen Eindeutige System-Anmeldedaten für jedes einzelne Gerät Standardmäßige Deaktivierung von SSH Fernwartungs-Funktionen SHA und BCRYPT Salted Passphrase, verschlüsselte Zugangsdaten Zurück zur Übersicht Datensicherheit Schutz der Datenübertragung Verschlüsselte und zugangsgesicherte Kommunikationsleitungen TLS v1.2+ nur mit Secure Cipher Suits (> 128 Bit) X.509 ECC NIST P-384 Commend Gerätezertifikate Schutz gespeicherter Daten Nutzung von MS Azure für Datenbank und Speicherung mittels PaaS Geschützter Zugang zu Azure-Datenspeicher über gerätespezifische SAS-Tokens Leistungsstarke 256-Bit AES Datenverschlüsselung auf dem neuesten Stand der Technik SHA und BCRYPT Salted Password hashes (> 256 Bit) Zurück zur Übersicht Applikationssicherheit Applikationssicherheit für VirtuoSIS Offline-Fähigkeit, inkl. SIP-Ruf und Türruf-Funktionen Mehrfach-Installation ermöglicht Einrichtung von Service-Redundanzen zur Überbrückung im Bedarfsfall Applikationssicherheit für Geräte Offline-Fähigkeit, inkl. SIP-Ruf und Türruf-Funktionen Erzwungene Änderung der Standard-Anmeldedaten bei erster Anmeldung Passwort-Mindestanforderung: 12 Zeichen Erkennung von “Brute-Force”-Angriffen bei Anmeldung Absicherung der Netzwerk-Ports Zurück zur Übersicht Plattformsicherheit Cloud Plattform-Sicherheit OAuth Identity and Access Management (IAM) Azure Security Center Monitoring Azure KeyVault Secrets Management Azure Storage Service Encryption (SSE) Database Transparent Data Encryption (TDE) Open Source- und Schwachstellen-Management Einsatz bewährter de-facto Standard-Libraries für Anmeldung und Verschlüsselung Aktive Mitentwicklung an Open-Source-Komponenten (z. B. Asterisk, BareSip, Mosquito, Wireshark) Permanente Schwachstellensuche und Überwachung Commend Security Advisories Sichere Standard-Internetprotokolle mit Schwerpunkt auf Kompatibilität und Sicherheit Zurück zur Übersicht
Seite
Project Consulting Commend Türkiye
Project Consulting How can we help you? Your ideas. Your requirements. An overall solution. Are you looking for assistance with a new project? Do you have a technical question or need help in deciding how to expands your existing system? Contact us to take advantage of our comprehensive range of services. If you are on the lookout for an individual security/communication solution We provide individual advice on finding the best security and communication solution to suit your requirements. We will work with you to develop a plan for your individual system solution. You can take full advantage of our long-standing experience resulting from more than 150,000 installations worldwide. We will support you all the way in implementing your solution, taking care of the individual steps. Users will receive full training from our experts to ensure your system will run smoothly and is used to its full potential. Of course, we also provide a wide range of system maintenance and servicing options, as well as technical support whenever you need it. If you intend to extend your existing system Uncompromising backward compatibility is a hallmark of our systems. It allows for extending existing legacy systems with latest technology, even enabling full networking of sites running different systems. We provide assistance in planning and installing extensions and take great care to ensure long-term economical efficiency. If you need a custom station or software We design and manufacture intercom stations and emergency call points according to your requirements – whatever these are (Features, Material, special Size e.g. for existing back boxes). We write special software for ComWIN and the Intercom Client, browser interfaces, ... We programme interfaces to other systems. Learn more about our Customized Solutions Support Constant availability is essential in security and communication systems. You can rely on us being there whenever you need assistance. Our worldwide technical teams are standing by to provide telephonic or on-site support at any time, quickly and reliably. Contact us Training Sign up for our expert training course and become a Commend System Professional. Your local Commend Partner will be glad to provide further details on our course schedule. Training area Software & Documentation Leverage our on-line knowledge base as an extensive reference to find answers to your questions. Here you have access to important information about our systems, from installation instructions to hints on how to optimise your configuration and download links to current software versions. cLibrary 23 Sales Organisations worldwide Always there, wherever you are America – Europe – Africa – Middle-East – Asia/Pacific
Seite
10 Empfehlungen | Leitfaden zur Risikobeurteilung
Wir empfehlen, bei der Durchführung einer Risikobeurteilung die folgenden Punkte zu berücksichtigen Risk Assessment Cyber Security Sicherheitsanforderungen und -ziele, z. B. funktionsspezifische und nicht funktionsspezifische Systemanforderungen System- oder Netzwerkarchitektur und -infrastrukturen, z. B. mithilfe eines Netzwerkplans und eines Komponentenplans, die zeigen, wie Anlagen konfiguriert und miteinander verbunden sind. Dienste und Anwendungen, einschließlich Daten und Protokolle, z. B. Anwendungen mit besonders sensiblen Daten Prozesse bezüglich der Datenverarbeitung, einschließlich Eingabe- und Ausgabeparameter, wie Geschäftsprozesse, Computerbetriebsprozesse und Anwendungsbetriebsprozesse Abhängigkeiten zwischen Anwendungen und Prozessen, z. B. die Verarbeitung besonders sensibler Daten Folgenabschätzung, z. B. Identifizierung der Konsequenzen bei Verlust sensibler Daten, modellgestützte Bedrohungsanalyse usw. Technische Maßnahmen, z. B. Auswahl geeigneter Sicherheitskomponenten, wie Firewalls, Intrusion-Detection-Systeme oder physische und logische Zugangskontrollsysteme Organisatorische Maßnahmen, z. B. Business Continuity Management und Disaster Recovery Management Staatliche Gesetze und Vorschriften, die Mindestanforderungen an die Sicherheitskontrolle betreffen. Dokumentierte oder informelle Richtlinien, Verfahren und Leitlinien. Weitere Informationen finden Sie in der Information Systems Audit and Control Association, ISACA ( www.isaca.org ) oder die entsprechende ISO-Norm für Risikomanagement in IT-Systemen ISO 27005. Cyber Sicherheit
Seite
Infrastruktur-Optionen – Von On-Premise bis Cloud
Infrastruktur-Optionen On-Prem? Cloud? Kombination? Kein Server? Sie treffen die Wahl Symphony Plattform Sie können zwischen einer rein cloudbasierten Infrastruktur, Servern, die vor Ort oder im Rechenzentrum gehostet werden, oder einer Kombination aus beidem wählen. Je nach Größe und Anforderungen ist eine Lösung mit Symphony Mesh und ohne Server eine zusätzliche Option. Diese Möglichkeit besteht auch für bestehende Systeme. Unsere Kunden kennen und schätzen die Commend Evergreen-Technologie , die es ihnen ermöglicht, ihre Systeme an die neueste Technologie anzuschließen und sie auf der neuesten Infrastruktur zu betreiben. Symphony Cloud On-Prem Mesh Bridge Überblick in 60 Sekunden Die Zukunft von Intercom Symphony Cloud Unsere cloudbasierte Lösungsplattform basiert auf einer hochgradig skalierbaren Cloud-Infrastruktur, leistungsstarker Software und umfangreichen Funktionen, mit dem klaren Ziel, die Leistungsfähigkeit aktueller und zukünftiger Cloud-Dienste, einschließlich KI, zu nutzen. Symphony Cloud bietet für jede Größe und Anforderung den richtigen Service. Solutions can be purely cloud-based or combined with on-prem servers. Aktuelle Cloud-Services Geräte- und Systemverwaltung Mobile Clients mit Apps für iOS und Android Web Client für Browser inkl. Leitstand-Funktionen Ivy – Virtueller Intercom-Sprachassistent Mehr erfahren Zuverlässigkeit im Haus Symphony On-Prem Mit Commend VirtuoSIS, dem weltweit ersten vollständig softwarebasierten Intercom-Server, integrieren sich unsere Lösungen nahtlos in die flexible, dynamische Welt virtueller IT-Umgebungen (VMware vSphere, Microsoft Hyper-V und Nutanix Acropolis) und bilden das Herzstück unserer Hardware-Server S3/S6, wo sie all ihre Vorteile und technischen Talente zum Tragen bringen: ultimative Funktionalität und höchste Verfügbarkeit, die zentralen Merkmale der Commend-Lösungen. On-Prem Funktionen Umfangreiche Optionen und Funktionen für das Leitstellenmanagement (Hardware- und Softwarelösungen). Die ganze Welt der Schnittstellen, Integrationsmöglichkeiten, Steuerung und Automatisierung – Integration Zone Alle Daten werden in den Räumlichkeiten des Kunden (oder in seinem Rechenzentrum) aufbewahrt. Cloud-Dienste können über die Symphony Bridge genutzt werden. Mit dem Funktionsumfang von mehr als 50 Jahren Entwicklung und Erfahrung. Über VirtuoSIS Autonom und intelligent Symphony Mesh Die Geräte der neuesten Generation „Symphony MX“ und „Symphony BF“ verfügen über intelligente Funktionen, die einen Server überflüssig machen. Im freien direkten Verbund bilden sie ein intelligentes, autonomes Kommunikationsnetzwerk (registrarless), das kosteneffizient und ideal für kleinere Anwendungen ist. Die umfangreiche Funktionalität von Commend Intercom bietet Funktionen von der Anrufannahme und -weiterleitung bis hin zu Video, Fernsteuerung, Unified PA, Redundanz und mehr. Diese erleichtern die individuelle Erstellung von Lösungen zur Unterstützung betriebs- und sicherheitskritischer Anwendungen und Prozesse. Insbesondere die einzigartigen sogenannten „Aktionssequenzen“ ermöglichen es, Commend IP-Geräte für Funktionen und Steuerungen zu programmieren, die normalerweise ein gewisses Maß an Serverintelligenz erfordern würden. Details zu Symphony Mesh Eine starke Verbindung Symphony Bridge Die Bridge öffnet die Welt der On-Premise-Lösungen für Symphony Cloud-Dienste wie mobile iOS- und Android-Clients oder den Web-Client, der eine bequeme Anrufverwaltung in einem Browserfenster ermöglicht. Durch die Kombination beider Architekturen werden völlig neue Lösungen möglich, die das Beste aus beiden Welten vereinen. Nirgendwo schreitet der Innovationsfortschritt schneller voran als in der Cloud. Wir haben einige großartige Dinge geplant, wobei unsere nächsten Symphony-Dienste bereits in Arbeit sind oder in ausgewählten Pilotstudien evaluiert werden. Mit Symphony On-Prem und Symphony Bridge ist der Zugang zu dieser Welt neuer Möglichkeiten nur einen Klick entfernt. Mehr erfahren
Seite
NDAA- und TAA-konforme Intercom-Systeme
NDAA/TAA Konformität für das komplette Commend USA Produkportfolio Trusted. Communication. Always. Für bestes Service im öffentlichen Bereich in den USA. Cyber Security Gemäß unserem starken unternehmerischen Engagement für "Trusted. Communication. Always." legt Commend großen Wert darauf, die Sicherheit seiner Produkte sowohl auf der Hardware- als auch auf der Softwareebene zu gewährleisten. Die Komponenten, Produkte und Lösungen von Commend werden von Grund auf nach dem Prinzip "Privacy and Security by Design" entwickelt und hergestellt. Dies wird durch eine Reihe einschlägiger auditbasierter Zertifizierungen belegt. Sie reichen von der vollständigen ISO 27001-Zertifizierung der gesamten F&E- und Produktionsumgebung bis hin zur IEC 62443-4-1 für bestimmte Entwicklungsprozesse. Bestehende oder potenzielle Kunden von Commend Americas, die sich auf dieses hohe Maß an Produktsicherheit verlassen, sind u.a. Regierungsbehörden wie das US-Verteidigungsministerium oder seine Tochtergesellschaften. Für sie bestätigt Commend USA, dass sein gesamtes Produktportfolio in vollem Einklang mit dem National Defense Authorization Act (NDAA) und dem Trade Agreements Act (TAA) steht. Die vollständige Einhaltung des NDAA/TAA wird auf mehreren Ebenen sichergestellt: Alle Produkte werden ausschließlich in den Commend-Werken in Salzburg, Österreich, hergestellt, wodurch die Notwendigkeit einer OEM-Beschaffung entfällt. Commend verfügt über umfassende Produktentwicklungsrichtlinien, die die NDAA-Anforderungen (neben vielen anderen) ausdrücklich berücksichtigen. Die gesamte Software, die für und in den Commend-Produkten verwendet wird, wird intern nach strengen und regelmäßig geprüften Cybersicherheitsstandards entwickelt und implementiert. Commend USA bescheinigt über die Commend International GmbH in Salzburg, Österreich, die Konformität seines Produktportfolios mit allen anwendbaren Anforderungen der NDAA/TAA. Zertifikate & Erklärungen Was ist NDAA? Der National Defense Authorization Act (NDAA) verbietet insbesondere in den Abschnitten 889(a)(1)(A) und 889(a)(1)(B) den Bundesbehörden, ihren Auftragnehmern und Empfängern von Zuschüssen oder Darlehen, bestimmte "Telekommunikations- und Videoüberwachungsgeräte oder -dienstleistungen" von bestimmten chinesischen Unternehmen zu beschaffen oder zu nutzen. Die verbotenen Produkte dürfen nicht als "wesentlicher Bestandteil eines Systems oder als kritische Technologie als Teil eines Systems" verwendet werden. Dieses Verbot gilt für Telekommunikationsprodukte, die (unter anderem) von Huawei Technologies Company und ZTE Corporation hergestellt werden, sowie für Videoüberwachungs- und Telekommunikationsausrüstungen, die von Hytera Communications Corporation, Hangzhou Hikvision Digital Technology Company oder Dahua Technology Company hergestellt werden. Was ist TAA? Das Handelsabkommensgesetz von 1979 (Trade Agreements Act of 1979, TAA) in seiner geänderten Fassung (19 U.S.C. § 2501 ff.) verpflichtet die US-Regierung, nur Waren zu beschaffen, die "einheimische Endprodukte" oder "designierte Länderendprodukte" sind, es sei denn, es gilt eine Ausnahme. TAA-konforme Produkte sind solche, die in den Vereinigten Staaten oder in einem von der TAA bezeichneten Land, mit dem die USA ein Handelsabkommen geschlossen haben und das sie als zuverlässige oder akzeptable Beschaffungsquelle betrachten, hergestellt oder "wesentlich umgewandelt" wurden.
Seite
Selbstüberwachende System & Redundanz
Selbstüberwachende Systeme und Redundanz Höchste Verfügbarkeit Symphony Plattform In kritischen Situationen zählt jede Sekunde - und jedes Wort. Commend Systeme sind darauf spezialisiert, jeden Ruf unter allen Umständen ans Ziel zu bringen. Immer. Daher überwachen Commend Systeme ihre Funktionalität selbstständig: Leitungsüberwachung für die Verbindungen zwischen Sprechstellen und Server. Sprechstellen überprüfen ihren Signalpfad mit Hilfe der Lautsprecher-Mikrofon-Überwachung . Selbsttestende Taster bei kritischen Anwendungen simulieren in regelmäßigen Abständen einen Tastendruck (Spezial-Taster erforderlich). Sabotagekontakte detektieren Öffnungsversuche von Sprechstellen und senden sofort eine Meldung an die Leitstelle und schützen so vor Vandalismus. Serverüberwachung und Redundanz. Darauf können Sie sich verlassen: Funktionsbereitschaft rund um die Uhr – 24/7. Stark reduzierter Kontrollaufwand, da nicht jede Sprechstelle manuell getestet werden muss (spart Zeit und Kosten). Sollte dennoch etwas nicht funktionieren (z.B. durch Vandalismus) erhält die Leitstelle sofort eine Meldung und kann die Ursache beheben. Software Intercom Server VirtuoSIS Vollständige virtuelle Umgebungen können unterbrechungsfrei und zuverlässig gesichert und migriert werden. So lassen sich geplante Ausfälle komplett vermeiden. Und nach ungeplanten Ausfällen werden Verbindung und Funktionalität schnell wiederhergestellt. Höchste Verfügbarkeit und Maximale Sicherheit (Mirroring*) *Mirroring: In der Enterprise Edition von VMWare sorgt die Funktion Fault Tolerance (FT) bei einem Serverausfall für fortlaufende Verfügbarkeit aller Anwendungen. VirtuoSIS Server Redundanz bei Hardware Intercom Server Sprechstellen können sich an bis zu 3 Servern gleichzeitig anmelden. Rufe werden über den jeweils aktiven Server abgesetzt. Zusätzliche Server im Netzwerk ermöglichen zuverlässige Redundanzkonzepte. Rufe werden beim Ausfall eines Servers oder Routers über die verfügbaren Server abgewickelt. Redundante Spannungsversorgung durch mehrfach vorhandene Netzteile. Selbst beim Ausfall eines Netzteils läuft der Server ohne Neustart weiter. Hardware Server Server Redundanz bei SIP Sprechstellen können sich an bis zu 3 Servern gleichzeitig anmelden. Rufe werden über den jeweils aktiven Server abgesetzt. Ist kein Server erreichbar, kann im Notfall die Verbindung auch serverlos versucht werden, z.B. Ruf an alle Sprechstellen im Netz. Das ist natürlich auch bei rein serverlosen Systemen möglich. Höchste Verfügbarkeit Jeder Ruf erreicht sein Ziel
Seite
Sicherer Produktentwicklungs-Lebenszyklus | IEC 62443
Cyber Sicherheit nach Industrie 4.0 Standards Secure Product Development Lifecycle Cyber Security Bei Commend sind wir uns seit jeher der Tatsache bewusst, dass es bei Cyber-Sicherheit keine einfache Lösung gibt, die alle Sicherheitsanforderungen abdeckt. Unabhängig von der Größe eines Commend-Systems und der zugrundeliegenden Netzinfrastruktur stellt die Cyber-Sicherheit eine gemeinschaftliche Anstrengung dar, die die Zusammenarbeit aller Beteiligten entlang der gesamten Produktlieferkette erfordert , vom Anbieter bis zum Endnutzer. Die erfolgreiche Zertifizierung nach IEC 62443-4-1 unterstreicht die Bedeutung von „Secure-by-Design“ als fester Bestandteil der Commend Produktentwicklung. Es geht nicht nur um die Frage, welche Tools verwendet oder welche Maßnahmen ergriffen werden sollen, sondern auch darum, wofür (oder wogegen) sie eingesetzt werden sollen und wann, wie und wo sie implementiert werden sollen. Es geht darum, potenzielle Risiken und Ziele zu identifizieren, Bedrohungen zu verstehen und fundierte Maßnahmen zu ergreifen, um ihnen zu begegnen. Als Teil unserer Defense-in-Depth-Strategie ist die Cyber-Sicherheit bei Commend fest verankert und unterstützt die Sicherheitsstrategien unserer Kunden nachhaltig. Um dies nicht nur zu behaupten, sondern auch gegenüber einem unabhängigen Prüfer zu beweisen, haben wir uns für die Zertifizierung nach IEC 62443 Teil 4-1 entschieden. This certification by the globally recognized Cyber Security certification service provider TÜV SÜD confirms that our development teams can develop and implement secure communication and automation solutions in accordance with the IEC 62443-4-1 standard and that our "Security by Design" guidelines meet the high requirements for secure automation solutions for Industry 4.0! Die Zertifizierung durch den weltweit anerkannten Cyber Security Zertifizierungsdienstleister TÜV SÜD bestätigt, dass unsere Entwicklungsteams sichere Kommunikations- und Automatisierungslösungen gemäß der Norm IEC 62443-4-1 entwickeln und implementieren, und dass unsere "Security by Design"-Richtlinien die hohen Anforderungen an sichere Automatisierungslösungen für Industrie 4.0 erfüllen! Das Ziel ist systematisches Risikomanagement auf allen Ebenen basierend auf dem Prinzip von "Privacy and Security by Design" Konkret bedeutet das u.a. die Einhaltung der strengen CIA Information Security Ziele: Nachhaltiger Schutz und Vertraulichkeit von Kundendaten und Kommunikation Integrität von Systemen und Kommunikationsleitungen Hohe Verfügbarkeit aller Produkte und Dienste Cyber-Sicherheit
Seite
IVCl | Automatische Lautstärkeanpassung
Lautstärke, die sich der Umgebung anpasst Intelligent Volume Control – IVC Perfekte Sprachverständlichkeit Die von Commend entwickelte Methode der Audioverarbeitung ermöglicht es Sprechstellen, auf Hintergrundgeräusche zu „hören“ und die Lautstärke der Sprechstelle sofort und vollautomatisch anzupassen. Mit dem umgebenden Lärmpegel steigt und fällt automatisch auch die Lautstärke – und zwar genau auf das Niveau, das dem menschlichen Ohr das beste Hörerlebnis vermittelt. Die helfende Stimme an der Tunnel-Notrufsäule bleibt dadurch selbst bei tosendem Verkehrslärm gut verständlich. Und auch in einer lärmenden Produktionshalle sorgt die intelligente Lautstärke-Steuerung für optimale Kommunikation. Wenn der Geräuschpegel zunimmt, wird die Lautstärke automatisch erhöht Es ist nicht möglich, den Lärm für die Person vor Ort zu reduzieren, aber damit sie ihren Gesprächspartner sofort verstehen kann , erhöhen Sprechstellen, Module und Lautsprecher automatisch die Lautstärke, so dass alles deutlich zu verstehen ist. Angenehme Lautstärke in ruhigen Umgebungen Auf der anderen Seite kann man ohrenbetäubende Durchsagen oder Unterhaltungen vermeiden. Denn man stellt die Standardlautstärke nicht auf mögliche Störgeräusche, sondern auf eine angenehme Lautstärke ein. IVC erledigt den Rest. Wie klar und verständlich die Kommunikation über eine Sprechstelle abläuft, hängt nicht nur davon ab, in welcher Qualität sie die Sprache überträgt. Denn besonders wichtig ist: Wie gut passt sich eine Sprechstelle den Bedingungen ihres Umfelds an. Commend Sprechstellen bewähren sich tagtäglich unter sehr unterschiedlichen Umweltbedingungen. Das Spektrum reicht von vollkommener Stille bis zu extremem Lärm . Die bestmögliche Sprachverständlichkeit, auch bei sehr lauten Geräuschen in der Umgebung, zu garantieren, ist eine besonders große Herausforderung. Mit Intelligent Volume Control (IVC) haben sich die Commend Audio-Ingenieure etwas ganz Besonderes einfallen lassen: Sie verschaffen damit Sprechstellen klar und deutlich Gehör, selbst durch die stärkste Geräuschkulisse hindurch. Und sie sorgen gleichzeitig dafür, dass Sprache auch bei geringem Umgebungslärm in angenehmer Lautstärke ankommt. Eine wichtige Funktion für viele Geräte – vom Notruf-Terminal im Verkehrstunnel bis zur Betriebs-Sprechstelle in der Produktionshalle. Perfekte Sprachverständlichkeit