Results (1369 found)
News
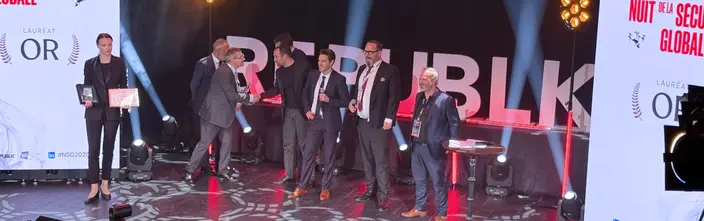
Commend France Honored at “Nuit de la Sécurité Globale” in Paris
Leading the way in innovation, making voices heard : Commend is once again setting international standards in security communication solutions. After our success at ISC West 2025 in Las Vegas, where Commend Americas won the SIA New Products & Solutions Award for Ivy Live Translation, and the winning of a British Security Award this year by Commend UK for Ivy in the category Best Use of Technology, we are proud to announce another milestone: Commend France has been recognized at the “ Nuit de la Sécurité Globale ” in Paris, an event celebrating the most innovative solutions in global security. Commend France received the award for our pioneering solution, AI Cleans Voice from Noise , which uses AI-driven technology to suppress background noise and enhance voice clarity in intercom systems. This recognition highlights the successful application and international impact of Commend solutions in the global markets. We extend our heartfelt congratulations to David Saillant and the entire Commend France team for this well-deserved achievement.
News
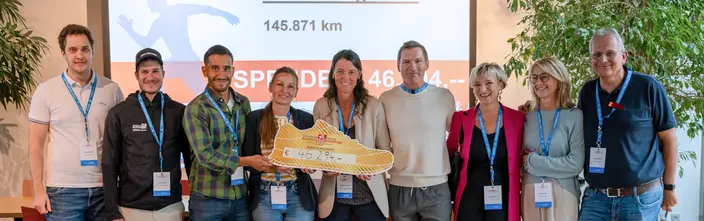
Salzburg Business Run Charity Challenge 2025
This year’s Salzburg Business Run Charity Challenge , launched in 2018 in Salzburg by Commend together with SKIDATA , achieved another record in its eighth year. The initiative transforms employees’ running kilometers into donations for charitable causes. With remarkable dedication, 647 participants from 30 teams covered an incredible distance of 152,819 kilometers over three months. Their athletic effort translated into a new record donation of €46,294 for Verein JoJo , supporting children from families affected by mental health issues in Salzburg. Nearly 70 colleagues from Commend formed our team and contributed to this success with athletic determination and strong teamwork. Congratulations to this year’s winning teams, recognized for achieving the highest average distance per participant: Bio-Nahrungsmittel Produktions- und Handels GmbH – 1st place ( 553.42 km per participant ) Industriellenvereinigung Salzburg – 2nd place ( 462.91 km per participant ) STEPA Farmkran Gesellschaft m.b.H. – 3rd place ( 356.78 km per participant ) The award ceremony and donation handover to Verein JoJo recently took place, as tradition, at Commend International , bringing together representatives from all participating teams.
News
Technology that never stops growing
Technology often becomes outdated within years, but Commend has taken a different approach. With our Evergreen Technology philosophy, we ensure that intercom and communication systems remain reliable, secure, and continuously up to date for years or even decades. At the core of this concept are three principles: Regular software updates extend the life of installed systems by introducing advanced innovations. AI Cleans Voice from Noise , which filters background sounds to deliver crystal-clear conversations even in loud industrial environments, is available for all Symphony MX devices with the latest update. Exceptional backward compatibility . Our new adapters allow new modules to replace those in long-serving installations – from emergency call points to ticketing machines – without reconstruction. This enables our customers to benefit from features like AI and cloud connectivity without replacing their entire system. Sustainable product design ensures that every solution follows a “ Privacy and Security by Design ” approach, complying with international standards such as ISO/IEC 27001 and EN/IEC 62443-4-1 . This combination of technical continuity and cybersecurity resilience offers lasting investment protection and reduced environmental impact. By extending lifecycles instead of replacing systems, Commend’s Evergreen Technology embodies long-term sustainability in secure communication.
Page
Project Consulting Commend Türkiye
Project Consulting How can we help you? Your ideas. Your requirements. An overall solution. Are you looking for assistance with a new project? Do you have a technical question or need help in deciding how to expands your existing system? Contact us to take advantage of our comprehensive range of services. If you are on the lookout for an individual security/communication solution We provide individual advice on finding the best security and communication solution to suit your requirements. We will work with you to develop a plan for your individual system solution. You can take full advantage of our long-standing experience resulting from more than 150,000 installations worldwide. We will support you all the way in implementing your solution, taking care of the individual steps. Users will receive full training from our experts to ensure your system will run smoothly and is used to its full potential. Of course, we also provide a wide range of system maintenance and servicing options, as well as technical support whenever you need it. If you intend to extend your existing system Uncompromising backward compatibility is a hallmark of our systems. It allows for extending existing legacy systems with latest technology, even enabling full networking of sites running different systems. We provide assistance in planning and installing extensions and take great care to ensure long-term economical efficiency. If you need a custom station or software We design and manufacture intercom stations and emergency call points according to your requirements – whatever these are (Features, Material, special Size e.g. for existing back boxes). We write special software for ComWIN and the Intercom Client, browser interfaces, ... We programme interfaces to other systems. Learn more about our Customized Solutions Support Constant availability is essential in security and communication systems. You can rely on us being there whenever you need assistance. Our worldwide technical teams are standing by to provide telephonic or on-site support at any time, quickly and reliably. Contact us Training Sign up for our expert training course and become a Commend System Professional. Your local Commend Partner will be glad to provide further details on our course schedule. Training area Software & Documentation Leverage our on-line knowledge base as an extensive reference to find answers to your questions. Here you have access to important information about our systems, from installation instructions to hints on how to optimise your configuration and download links to current software versions. cLibrary 23 Sales Organisations worldwide Always there, wherever you are America – Europe – Africa – Middle-East – Asia/Pacific
Page
10 Recomendaciones | Guía de evaluación de riesgos
Recomendamos tener en cuenta los siguientes puntos a la hora de realizar una evaluación de riesgos Evaluación de Riesgos Ciberseguridad Requisitos y objetivos de seguridad , por ejemplo, requisitos específicos y no específicos de las funciones del sistema. Arquitectura e infraestructuras de sistemas o redes , por ejemplo, utilizando un mapa de red y un plan de componentes que muestren cómo están configurados e interconectados los activos. Servicios y aplicaciones , incluidos datos y protocolos, por ejemplo, aplicaciones con datos especialmente sensibles. Procesos relativos al tratamiento de datos , incluidos los parámetros de entrada y salida, como los procesos empresariales, los procesos operativos informáticos y los procesos operativos de las aplicaciones. Dependencias entre aplicaciones y procesos , por ejemplo, tratamiento de datos especialmente sensibles. Evaluación del impacto , por ejemplo, identificación de las consecuencias en caso de pérdida de datos sensibles, análisis de amenazas asistido por modelos, etc. Medidas técnicas , por ejemplo, selección de componentes de seguridad adecuados, como cortafuegos, sistemas de detección de intrusos o sistemas de control de acceso físico y lógico. Medidas organizativas , por ejemplo, gestión de la continuidad de las actividades y gestión de la recuperación en caso de catástrofe. Leyes y reglamentos gubernamentales relativos a los requisitos mínimos de control de seguridad Políticas, procedimientos y directrices documentados o informales Para más información, consulte la "Information Systems Audit and Control Association", ISACA ( www.isaca.org ) o la norma ISO correspondiente para la gestión de riesgos en los sistemas informáticos ISO 27005. Ciberseguridad
Page
Estrategia global de ciberseguridad | Comunicación segura
Ciberdefensa Integral para Productos y Aplicaciones La Estrategia de Defensa de Commend en Profundidad Ciberseguridad La estrategia de Defensa de Commend en Profundidad se basa en el principio de garantizar la seguridad informática en todos los ámbitos (entornos, diseño, implementación e integración) para eliminar vulnerabilidades y vectores de ataque. En la práctica, esto significa: Sistema de gestión de la información en toda la empresa con certificación IEC ISO 27001:2022 ( Más información ) Primera empresa de interfonía del mundo certificada conforme a la norma IEC 62443: Probado y certificado por el proveedor de servicios de certificación de ciberseguridad TÜV SÜD, reconocido en todo el mundo. Los equipos de desarrollo Commend desarrollan y apliquen soluciones de comunicación y automatización seguras de acuerdo con la norma IEC 62443 Parte 4-1 ( Más información ) Uso de protocolos de Internet estándar seguros: Seguridad de transferencia de datos TLS y SSH para HTTP y MQTT Acceso seguro a la red SIP mediante autenticación 802.1x y conexiones VLAN 802.1q Uso de criptografía segura por defecto: Comunicación cifrada y protegida mediante certificados de dispositivo firmados por Commend Infraestructura de Clave Pública (PKI) Commend como "raíz de confianza" básica (para generar y firmar certificados de dispositivos y aplicaciones) para garantizar una comunicación cifrada y protegida por el inicio de sesión mutuo. Procesos de desarrollo centrados en la seguridad: Control y pruebas a varios niveles Ciclos de pruebas regulares antes del lanzamiento del producto y después de las actualizaciones Política de monitorización y divulgación de vulnerabilidades: Tests de penetración realizados por organismos externos de pruebas de seguridad o hackers éticos Procesos coordinados de notificación y divulgación de vulnerabilidades Programa de avisos de seguridad de Commend: resúmenes de notificaciones, productos afectados, actualizaciones de software, soluciones o mitigaciones, registro de cambios, etc. El refuerzo global específico de la seguridad de los sistemas Commend locales y basados en la nube abarca varios niveles básicos: Dispositivos Datos Aplicaciones Plataforma Seguridad en los Dispositivos Protección física del acceso Puestos de Video Intercomunicación antivandálicos (con cámara) Detección de Támper mediante contacto electromecánico Protección USB y depuración de puertos Sistemas de control de acceso Acceso seguro a la red Norma 802.1q VLAN (segmentación de red) Inicio de sesión seguro 802.1x Conector Seguro Commend IP (corte automático de la red en caso de manipulación) Seguridad de los Terminales Capacidad offline, incluye funciones de llamada SIP y apertura de puerta Credenciales de acceso al sistema únicas para cada dispositivo Funciones de mantenimiento remoto SSH desactivadas por defecto Frase de contraseña SHA y BCRYPT, credenciales de acceso cifradas Volver a la vista general Seguridad de los Datos Protección en la transferencia de datos Ajustes de comunicación encriptados y protegidos por inicio de sesión TLS v1.2+ utilizado exclusivamente con suites de cifrado seguras (> 128 bits) Certificados de dispositivo X.509 ECC NIST P-384 Commend Protección de datos almacenados Uso de MS Azure para bases de datos y almacenamiento de datos a través de PaaS Acceso seguro al almacenamiento de datos de Azure mediante tokens SAS específicos del dispositivo Potente cifrado de datos AES de 256 bits de última generación Contraseñas hash SHA y BCRYPT (> 256 bits) Volver a la vista general Seguridad en Aplicaciones Seguridad de la aplicación VirtuoSIS Capacidad offline, incluye funciones de llamada SIP y apertura de puerta Soporte de múltiples instancias: permite redundancias de servicio como solución de emergencia Seguridad de las aplicaciones para dispositivos Capacidad offline, incluye funciones de llamada SIP y apertura de puerta Cambio obligatorio de las credenciales de inicio de sesión por defecto en el primer inicio de sesión. Requisitos mínimos de la contraseña: 12 caracteres Detección de ataques de fuerza bruta al inicio de sesión Puertos de red seguros Volver a la vista general Seguridad de la Plataforma Seguridad de la plataforma Cloud Gestión de identidad y acceso (IAM) OAuth Supervisión de Azure Security Center Gestión de secretos Azure KeyVault Cifrado del Servicio de Almacenamiento Azure (SSE) Cifrado Transparente de Datos de Base de datos (TDE) Código abierto y gestión de vulnerabilidades Uso de bibliotecas estándar probadas para el inicio de sesión y el cifrado. Contribución a aplicaciones de código abierto (por ejemplo, Asterisk, BareSip, Mosquito, Wireshark) Escaneado y supervisión continuos de vulnerabilidades Avisos de Seguridad Commend Protocolos de Internet seguros por defecto centrados en la compatibilidad y la seguridad Volver a la vista general
Page
Opciones de infraestructura: desde instalaciones locales hasta cloud
Opciones de Infraestructura On-Prem? Cloud? Combinación? Sin servidor? La Elección es Suya Plataforma Symphony Puede elegir entre una infraestructura basada exclusivamente en la nube, servidores alojados in situ o en un centro de datos, o bien combinar y utilizar ambas opciones. En función del tamaño y los requisitos, una solución con Symphony Mesh y sin servidores es una opción adicional. La opción también está disponible para los sistemas existentes. Nuestros clientes conocen y aprecian la tecnología Evergreen de Commend, que les permite conectar sus sistemas a la última tecnología y operarlos en la infraestructura más reciente. Symphony Cloud On-Prem Mesh Bridge Resumen en 60 segundos El Futuro de la Interfonía Symphony Cloud Nuestra plataforma de soluciones cloud se basa en una infraestructura en la nube altamente escalable, un potente software y amplias funciones, con el claro objetivo de aprovechar la potencia de los servicios en la nube actuales y futuros, incluida la IA. Symphony Cloud ofrece el servicio adecuado para cada tamaño y necesidad. Las soluciones pueden basarse exclusivamente en la nube o combinarse con servidores locales. Servicios en el Cloud Disponibles Actualmente Gestión de Dispositivos y Sistemas Cliente Móvil con Aplicaciones para iOS y Android Cliente Web para Navegadores incl. Funciones de Puesto de Control Ivy - Asistente de Voz de Interfonía Virtual Más información Fiabilidad a nivel interno Symphony On-Prem Con VirtuoSIS de Commend, el primer servidor de interfonía del mundo completamente basado en software, nuestras soluciones se integran a la perfección en el mundo flexible y dinámico de los entornos de TI virtuales (VMware vSphere, Microsoft Hyper-V y Nutanix Acropolis) y se encuentra en el núcleo de nuestros servidores hardware S3/S6 , donde aportan todas sus ventajas y talentos técnicos: máxima funcionalidad y alta disponibilidad crítica para la empresa, las principales señas de identidad de las soluciones Commend. Funciones On-Prem Amplias opciones y funciones para la gestión del puesto de control (soluciones hardware y software) Todo un mundo de interfaces, posibilidades de integración, control y automatización – Zona de Integración Todos los datos se conservan en las instalaciones del cliente (o en su centro de datos) Los servicios en nube pueden utilizarse con Symphony Bridge Incluye las prestaciones de más de 50 años de desarrollo y experiencia. Acerca de VirtuoSIS Autónomo e inteligente Symphony Mesh Los dispositivos Commend de la última generación «Symphony MX» y «Symphony BF» vienen con suficiente inteligencia incorporada para hacer innecesario un servidor. Conectados en red en interacción directa libre, forman una red de comunicación autónoma inteligente (sin necesidad de registro) que es rentable e ideal para aplicaciones de menor tamaño . La amplia funcionalidad de interfonía de Commend ofrece características que van desde la respuesta y el desvío de llamadas hasta vídeo, control remoto, megafonía unificada, redundancia y otras. Esto facilita la creación de soluciones personalizadas para dar soporte a aplicaciones y procesos operativos y críticos para la seguridad. Especialmente las denominadas «secuencias de acción» únicas permiten programar los dispositivos IP de Commend para funciones y controles que normalmente requerirían una buena cantidad de inteligencia de servidor. Detalles sobre Symphony Mesh Una conexión potente Symphony Bridge El Bridge abre el mundo de las soluciones locales a los servicios de Symphony Cloud, como los clientes móviles iOS y Android o el Cliente Web que ofrece una cómoda gestión de llamadas en una ventana del navegador. La combinación de ambas arquitecturas permite soluciones totalmente nuevas que reúnen lo mejor de ambos mundos. En ningún sitio avanza la innovación a mayor velocidad que en la Nube. Tenemos grandes cosas planeadas, con nuestros próximos servicios Symphony ya en marcha o siendo evaluados en estudios piloto seleccionados. Con Symphony On-Prem y Symphony Bridge, el acceso a este mundo de nuevas posibilidades está al alcance de un clic. Más información
Page
Gama de producto Commend totalmente conforme con NDAA/TAA
Cartera de productos Commend totalmente conforme con NDAA/TAA Trusted. Communication. Always. Para servir mejor al público de EE.UU. Ciberseguridad En consonancia con su firme compromiso de ofrecer “Trusted. Communication. Always.”, Commend invierte mucho cuidado y atención en garantizar la seguridad de los productos tanto a nivel de hardware como de software. Los componentes, productos y soluciones de Commend se desarrollan y fabrican desde cero siguiendo el principio de "Privacidad y Seguridad por Diseño". Esto se demuestra mediante una serie de certificaciones pertinentes basadas en auditorías. Van desde la certificación ISO 27001 completa de todo el entorno de I+D y producción hasta la IEC 62443-4-1 para procesos de desarrollo específicos. Entre los clientes actuales o potenciales de Commend Americas que confían en este alto nivel de seguridad de los productos se encuentran organismos gubernamentales como el Departamento de Defensa de EE. UU. o sus filiales. Para ellos, Commend EE.UU. se complace en confirmar que toda su cartera de productos cumple plenamente la Ley de Autorización de Defensa Nacional (NDAA) y la Ley de Acuerdos Comerciales (TAA). El pleno cumplimiento de la NDAA/TAA está garantizado a varios niveles: Todos los productos se fabrican exclusivamente en las instalaciones de Commend en Salzburgo, Austria, lo que elimina la necesidad de recurrir a proveedores OEM. Commend cuenta con amplias políticas y directrices de desarrollo de productos, que cubren explícitamente los requisitos de la NDAA (entre muchos otros). Todo el software utilizado para y en los productos de Commend se desarrolla e implementa internamente de acuerdo con normas de ciberseguridad estrictas y auditadas periódicamente. Commend USA, a través de su empresa vinculada, Commend International GmbH en Salzburgo, Austria, certifica la conformidad de su cartera de productos con todos los requisitos aplicables en virtud de la NDAA/TAA. Certificados y declaraciones ¿Qué es la NDAA? La Ley de Autorización de la Defensa Nacional (NDAA), concretamente en sus secciones 889(a)(1)(A) y 889(a)(1)(B), impone a los organismos federales, sus contratistas y los beneficiarios de subvenciones o préstamos la prohibición de adquirir o utilizar determinados "equipos o servicios de telecomunicaciones y videovigilancia" de empresas chinas concretas. Los artículos prohibidos no deben utilizarse en "un componente sustancial o esencial de cualquier sistema, o como tecnología crítica como parte de cualquier sistema". Esta prohibición afecta a los productos de telecomunicaciones fabricados (entre otros) por Huawei Technologies Company y ZTE Corporation, y a los equipos de videovigilancia y telecomunicaciones fabricados por Hytera Communications Corporation, Hangzhou Hikvision Digital Technology Company o Dahua Technology Company. ¿Qué es la TAA? La Ley de Acuerdos Comerciales de 1979 (TAA), en su versión modificada, 19 U.S.C. § 2501 y siguientes, obliga al Gobierno federal a adquirir únicamente bienes que sean "productos finales nacionales" o "productos finales de un país designado", salvo que se aplique una excepción. Los productos conformes con la TAA son los fabricados o "transformados sustancialmente" en Estados Unidos o en un país designado por la TAA con el que Estados Unidos mantenga un acuerdo comercial y considere una fuente de aprovisionamiento fiable o aceptable.
Page
Autocontrol y redundancia | Fiabilidad total del sistema
Autoverificación de Sistemas y Redundancia Máxima fiabilidad Plataforma Symphony En situaciones críticas, cada segundo (y cada palabra) cuenta. Los sistemas de Commend están diseñados específicamente para garantizar que cada llamada llega a su destino. Siempre, sin excepción. Esta es la razón por la que los sistemas de Commend supervisan su propio funcionamiento: La supervisión de línea comprueba las conexiones entre los puestos de interfonía y el servidor. Los puestos de interfonía ejecutan pruebas continuas del flujo de señal entre su altavoz y su micrófono. Más Los botones de autoverificación para funciones críticas llevan a cabo pruebas periódicas de simulación de activación de botones (son necesarios botones especiales). Para proteger los puestos de interfonía frente al vandalismo, los interruptores de detección de sabotaje activarán una alarma en el puesto de control si se intenta manipular el dispositivo. La supervisión y redundancia del servidor garantizan la disponibilidad requerida. Promesas en las que puede confiar Disponibilidad total 24 horas al día, 7 días a la semana. El personal del puesto de control queda informado inmediatamente en caso de producirse un problema (por ejemplo, vandalismo extremo) para activar inmediatamente las soluciones necesarias. El sistema requiere muy pocas inspecciones, no hay necesidad de efectuar pruebas manuales (ahorro de tiempo y costes). Servidor de interfonía basado en software VirtuoSIS Es posible hacer una copia de seguridad o migrar entornos virtuales completos de forma fiable y sin interrupciones. Como resultado de ello, los tiempos de inactividad programados son ya cosa del pasado. Después de un tiempo de inactividad programado, las conexiones y funciones se restablecen inmediatamente. Disponibilidad definitiva ‒ Máxima seguridad (Mirroring*) *Mirroring: VMWare Enterprise Edition ofrece un opción de tolerancia a fallos (FT) para garantizar la disponibilidad continua de todas las aplicaciones en caso de que se produzca un fallo en el servidor. VirtuoSIS Redundancia de servidor para servidores de interfonía basados en hardware Los puestos de interfonía pueden conectar hasta con tres servidores simultáneamente. Las llamadas se transmiten a través del servidor activo. Servidores de respaldo dentro de la red permiten configuraciones de redundancia fiables. En caso de que un servidor o un router falle, la conexión de llamadas será redirigida automáticamente a través de los servidores disponibles. Varias fuentes de alimentación garantizan un suministro redundante de corriente. De este modo, el servidor continuará funcionando de forma ininterrumpida aunque falle una de las fuentes de alimentación. Servidores de hardware Redundancia de servidor para sistemas con capacidades SIP Los puestos de interfonía pueden conectar hasta con tres servidores simultáneamente. Las llamadas se transmiten a través del servidor activo. En caso de que no se pueda contactar con ninguno de los servidores, el sistema puede intentar establecer una conexión sin servidor como último recurso – por ejemplo, llamando a todos los puestos de interfonía de la red. Por supuesto, esto funciona también en sistemas sin servidor. Alta disponibilidad Cada llamada llega a su destino
Page
Ciclo de Desarrollo de Productos Seguros | IEC 62443
Primera Empresa de Interfonía del Mundo certificada conforme a la norma IEC 62443 Ciclo de Desarrollo de Productos Seguros Ciberseguridad En Commend, siempre hemos sabido que cuando se trata de Ciberseguridad , no existe una solución sencilla que cubra todas las necesidades de seguridad. Independientemente del tamaño de un sistema Commend y de la infraestructura de red subyacente, la Ciberseguridad es un esfuerzo cooperativo que requiere la colaboración de todas las partes interesadas a lo largo de toda la cadena de suministro del producto , desde el proveedor hasta el usuario final. El éxito de la certificación según la norma IEC 62443-4-1 subraya la importancia de "Secure-by-Design" (seguridad por diseño) como parte integral del desarrollo de productos de Commend. No se trata sólo de qué herramientas utilizar o qué acciones emprender, sino para qué (o contra qué) utilizarlas y cuándo, cómo y dónde ponerlas en práctica. Se trata de identificar posibles riesgos y objetivos, comprender las amenazas y tomar medidas para contrarrestarlas. Como parte de nuestra estrategia de defensa en profundidad, la ciberseguridad está firmemente arraigada en Commend y apoyamos de forma sostenible las estrategias de seguridad de nuestros clientes. Para no solo afirmarlo, sino también demostrarlo a un auditor independiente, decidimos certificarnos según la norma IEC 62443 Parte 4-1. Esta certificación del proveedor de servicios de certificación de Ciberseguridad TÜV SÜD, reconocido en todo el mundo, confirma que nuestros equipos de desarrollo pueden desarrollar e implementar soluciones de comunicación y automatización seguras de acuerdo con la norma IEC 62443-4-1 y que nuestras directrices de "Seguridad por diseño" cumplen los elevados requisitos de las soluciones de automatización seguras para la Industria 4.0. Nuestro objetivo último es una gestión sistemática y responsable de los riesgos a todos los niveles, basada en el principio de"privacidad y seguridad desde el diseño". En la práctica, esto implica atenerse a los estrictos Objetivos de Seguridad de la Información de la CIA: Protección sostenible y confidencialidad de los datos y comunicaciones de los clientes Integridad de los sistemas y líneas de comunicación Alta disponibilidad de todos los productos y servicios Ciberseguridad