Results (1369 found)
News
La tecnologia in continua evoluzione
La tecnologia spesso diventa obsoleta nel giro di pochi anni, ma Commend ha adottato un approccio diverso. Con la nostra filosofia Tecnologia Evergreen, garantiamo che i sistemi interfonici e comunicazione rimangano affidabili, sicuri e costantemente aggiornati per anni o addirittura decenni. Alla base di questo concetto ci sono tre principi: Aggiornamenti regolari del software prolungare la durata dei sistemi installati introducendo innovazioni avanzate. AI Cleans Voice from Noise , che filtra i rumori di fondo per garantire conversazioni cristalline anche in ambienti industriali rumorosi, è disponibile per tutti i dispositivi Symphony MX con l'ultimo aggiornamento. Eccezionale retrocompatibilità . I nostri nuovi adattatori consentono la facile sostituzione dei moduli interfonici delle installazioni di lunga data senza necessità di modifiche strutturali. Ciò permette ai nostri clienti di usufruire di funzionalità quali l'intelligenza artificiale e la connettività cloud senza dover sostituire l'intero sistema. Progettazione dei prodotti sostenibile garantisce che ogni soluzione segua un approccio “ Privacy and Security by Design ” , conformità agli standard internazionali quali ISO/IEC 27001 e EN/IEC 62443-4-1 . Questa combinazione di continuità tecnica e resilienza della sicurezza informatica offre una protezione duratura degli investimenti e un impatto ambientale ridotto. Prolungando il ciclo di vita dei sistemi invece di sostituirli, la tecnologia Evergreen Commend incarna la sostenibilità a lungo termine nella comunicazione sicura.
Page
Cyber Sicurezza | Soluzioni di sistemi interfonici
Sicurezza informatica Una questione di fiducia Proteggere i dati dei clienti è essenziale per guadagnare questa fiducia, poiché i numerosi nuovi processi digitali offrono sempre maggiori occasioni di attacco da parte di criminali informatici. Software malevoli, frodi sui dati e phishing per le password o le credenziali di accesso sono solo alcune delle minacce contro le quali gli utenti devono essere protetti. Per respingere eventuali attacchi, Commend ha fatto della sicurezza informatica in generale e della cybersecurity in particolare una priorità assoluta. Siamo pienamente consapevoli della nostra responsabilità per quanto riguarda la sicurezza e l'affidabilità delle nostre soluzioni di sicurezza e di comunicazione professionale. Di conseguenza, cerchiamo sempre di comunicare e dimostrare il nostro impegno come leader di mercato affidabile, per promuovere la nostra conoscenza collettiva e l'esperienza condivisa. Per questo motivo sviluppiamo le nostre soluzioni pensando alla sicurezza e alla protezione dei dati, in modo da garantire la migliore protezione possibile dei dati e delle infrastrutture dei nostri clienti. I nostri prodotti vengono progettati e realizzati seguendo il principio di "Privacy and Security by Design" , ovvero il solenne impegno a testare ogni caratteristica e funzione per meritarci la fiducia dei nostri clienti. Conformità NDAA/TAA Politica di divulgazione delle vulnerabilità Spazio sicurezza informatica - cLibrary Certificato secondo la norma IEC 62443 ISO 27001 Difesa informatica a tutto campo Privacy and Security by Design Active Device Management Upgrade in Abbonamento Rimani sempre ben protetto Gestione della sicurezza informatica e delle vulnerabilità Scopri come Commend dà priorità alla sicurezza informatica e protegge i tuoi sistemi. In questo video, il nostro Lead Security Architect spiega: Come segnalare le vulnerabilità Il processo di gestione delle vulnerabilità e le notifiche di sicurezza Le nostre pratiche di sviluppo sicuro certificate IEC 62443 Le procedure di test di sicurezza interne ed esterne Come rimanere aggiornati Conformità NDAA/TAA Commend USA è lieta di confermare che il suo intero portafoglio di prodotti è pienamente conforme con il National Defense Authorization Act (NDAA) e il Trade Agreements Act (TAA). Per saperne di più Politica di divulgazione delle vulnerabilità The Commend Security Advisory Program Commend International prende molto sul serio la sicurezza dei suoi prodotti e servizi e apprezza molto il contributo della comunità della sicurezza. Abbiamo quindi implementato un processo coordinato per la divulgazione delle vulnerabilità di sicurezza. Tutti i clienti e i professionisti della sicurezza sono invitati a partecipare e a registrarsi al Commend Security Advisory Program. Per saperne di più La prima azienda di interfonia al mondo certificata IEC 62443 Certificato secondo IEC 62443 Ciclo di sviluppo prodotto sicuro, monitorato secondo la norma IEC 62443-4-1. Per saperne di più La sicurezza informatica inizia a casa ISO 27001 Gestione della sicurezza delle informazioni In Commend, tutti i nostri sforzi sono orientati a fornire ai clienti la migliore sicurezza informatica possibile. Per saperne di più Sicurezza per prodotti e applicazioni Difesa cibernetica a tutto campo L'incremento della sicurezza di sistemi locali e di sistemi basati su Cloud di Commend si estende su diversi livelli di base. Per saperne di più Come funziona? Privacy and Security by Design Il principio di base è semplice: fornire la migliore protezione possibile sia dei dati trasferiti che dei dati 'stazionari' contro l'accesso non autorizzato, al fine di garantire la disponibilità di prodotti e servizi. I prodotti Commend sono sempre progettati, sviluppati e integrati nelle soluzioni dei clienti secondo questi criteri di sicurezza. Per saperne di più Servizi aggiuntivi Active Device Management Una nuova serie di servizi offerti da Symphony Cloud , progettato per fornire funzionalità avanzate di gestione dei dispositivi, tra cui aggiornamenti automatici del firmware, monitoraggio attivo e molto altro ancora. Per saperne di più Mantenere il sistema aggiornato e sicuro Upgrade in Abbonamento Assicurati di utilizzare sempre il software più recente, che riduce i costi di manutenzione e assistenza sia per il cliente che per il fornitore di servizi. Per saperne di più 10 Raccomandazioni per la valutazione del rischio Raccomandiamo di effettuare una valutazione dei rischi prima della pianificazione e dell'installazione. 10 Raccomandazioni Contattaci Vuoi saperne di più sulla Cyber Security dei sistemi in Commend? Mettiti semplicemente in contatto con noi. Download Documenti, linee guida, certificazioni, ... sul tema della Cyber Security Sicurezza informatica e difesa informatica Ottieni approfondimenti esperti sulla cybersicurezza Scopri come la collaborazione lungo la catena di approvvigionamento dei prodotti migliora la sicurezza informatica del tuo sistema Commend. Scopri i potenziali rischi, le misure efficaci e le migliori pratiche per proteggere i tuoi dispositivi, servizi e infrastrutture di rete. Scarica questo whitepaper essenziale sulla cybersicurezza per ricevere consigli esperti e linee guida.
Page
Project Consulting Commend Türkiye
Project Consulting How can we help you? Your ideas. Your requirements. An overall solution. Are you looking for assistance with a new project? Do you have a technical question or need help in deciding how to expands your existing system? Contact us to take advantage of our comprehensive range of services. If you are on the lookout for an individual security/communication solution We provide individual advice on finding the best security and communication solution to suit your requirements. We will work with you to develop a plan for your individual system solution. You can take full advantage of our long-standing experience resulting from more than 150,000 installations worldwide. We will support you all the way in implementing your solution, taking care of the individual steps. Users will receive full training from our experts to ensure your system will run smoothly and is used to its full potential. Of course, we also provide a wide range of system maintenance and servicing options, as well as technical support whenever you need it. If you intend to extend your existing system Uncompromising backward compatibility is a hallmark of our systems. It allows for extending existing legacy systems with latest technology, even enabling full networking of sites running different systems. We provide assistance in planning and installing extensions and take great care to ensure long-term economical efficiency. If you need a custom station or software We design and manufacture intercom stations and emergency call points according to your requirements – whatever these are (Features, Material, special Size e.g. for existing back boxes). We write special software for ComWIN and the Intercom Client, browser interfaces, ... We programme interfaces to other systems. Learn more about our Customized Solutions Support Constant availability is essential in security and communication systems. You can rely on us being there whenever you need assistance. Our worldwide technical teams are standing by to provide telephonic or on-site support at any time, quickly and reliably. Contact us Training Sign up for our expert training course and become a Commend System Professional. Your local Commend Partner will be glad to provide further details on our course schedule. Training area Software & Documentation Leverage our on-line knowledge base as an extensive reference to find answers to your questions. Here you have access to important information about our systems, from installation instructions to hints on how to optimise your configuration and download links to current software versions. cLibrary 23 Sales Organisations worldwide Always there, wherever you are America – Europe – Africa – Middle-East – Asia/Pacific
News
Monitoraggio input ed allarmi centralizzato per una maggiore sicurezza
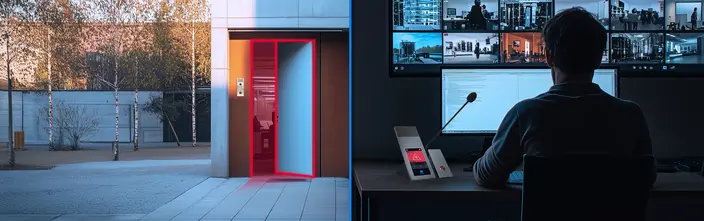
Siamo lieti di presentare un nuovo ampliamento della nostra soluzione Symphony Control Desk che migliora significativamente l'efficienza operativa e la comprensione degli incidenti. Con questo aggiornamento, il nostro sistema è ora in grado di visualizzare i messaggi relativi ad input e messaggi di guasto di linea attraverso distinte segnalazioni ottico/acustiche. Immaginate di essere responsabili di un grande edificio direzionale con diversi ingressi: volete assicurarvi che tutto sia sicuro e protetto, soprattutto fuori dall'orario di apertura. Il Symphony Control Desk può ora ricevere messaggi di input, come finestre o porte aperte, in particolare nelle aree sensibili. Questi messaggi possono essere classificati in due tipi: messaggi informativi , che forniscono un avviso, e messaggi di allarme , che segnalano un problema più grave. Con il nostro software ComPLC, gli utenti possono anche creare una logica personalizzata, ad esempio attivando automaticamente un allarme quando due segnali vengono attivati contemporaneamente. Il sistema segnala inoltre agli operatori i messaggi di guasto di line a, che si verificano nel raro caso in cui un dispositivo vada offline, ad esempio a causa di un'interruzione di corrente. L'obiettivo di questa funzionalità avanzata è quello di consentire un monitoraggio remoto ancora migliore , permettendo agli operatori del banco di controllo di identificare e risolvere le discrepanze in tutto l'edificio da una posizione centrale. Questo non si limita all'esempio di un grande edificio. Può essere applicato a vari scenari , come i parcheggi, dove i messaggi di input possono monitorare gli accessi pedonali, le barriere e le biglietterie automatiche. Sfruttando i messaggi di input, Symphony Control Desk fornisce una panoramica sullo stato attuale del sistema e riduce al minimo la necessità di intervento umano , tranne quando necessario per la correzione. Questo snellisce i processi e massimizza l'efficienza, rendendolo uno strumento essenziale per le organizzazioni che danno priorità alla sicurezza, al monitoraggio e alla manutenzione. Symphony Control Desk è progettato per fornire una visione unificata della sicurezza e delle attività dell'azienda, consentendo agli operatori di rispondere in modo rapido ed efficace a qualsiasi problema si presenti. Nel complesso, si tratta di uno strumento potente che contribuisce a mantenere la sicurezza delle imprese, la loro protezione e il loro funzionamento regolare. È come avere un guardiano virtuale che tiene d'occhio tutto e avvisa di eventuali problemi, in modo da poter intervenire per risolverli. Grazie al monitoraggio in tempo reale e agli avvisi automatici, Symphony Control Desk aiuta le aziende a ridurre i rischi e a migliorare la sicurezza in generale.
Page
10 Raccomandazioni | Guida alla valutazione dei rischi
Si consiglia di prendere in considerazione i seguenti punti quando si effettua una valutazione del rischio Valutazione dei rischi Sicurezza informatica Requisiti e obiettivi di sicurezza, per esempio, requisiti di sistema specifici/non specifici per la funzione. Architettura di sistema o di rete e infrastrutture, per esempio, usando una mappa della rete e una planimetria dei componenti che mostrano come le risorse sono configurate e interconnesse Servizi e applicazioni, inclusi dati e protocolli, ad esempio applicazioni con dati particolarmente sensibili Processi riguardanti l'elaborazione dei dati, compresi i parametri di input e output, come i processi aziendali, i processi operativi del computer e i processi operativi delle applicazioni Dipendenze tra applicazioni e processi, per esempio, elaborazione di dati particolarmente sensibili Valutazione dell'impatto, per esempio, identificazione delle conseguenze in caso di perdita di dati sensibili, analisi delle minacce assistita da modelli, ecc. Misure tecniche, per esempio, selezione di componenti di sicurezza adeguati, come firewall, sistemi di rilevamento delle intrusioni o sistemi di controllo dell'accesso fisico e logico Misure organizzative, per esempio, gestione della continuità aziendale e gestione del desaster recovery Leggi e regolamenti governativi relativi ai requisiti minimi di controllo della sicurezza Politiche, procedure e linee guida documentate o informali Per ulteriori informazioni, consultare Information Systems Audit and Control Association, ISACA ( www.isaca.org ) o la corrispondente norma ISO per la gestione dei rischi nei sistemi informatici ISO 27005. Sicurezza informatica
Page
Difesa cibernetica a 360 gradi | Comunicazione sicura
Difesa informatica a 360° per per prodotti e applicazioni La strategia di difesa Commend Sicurezza informatica La strategia di difesa informatica Commend si basa sul principio di garantire la sicurezza informatica in tutte le aree (ambienti, progettazione, implementazione e integrazione) per eliminare le vulnerabilità e i vettori di attacco. In pratica, questo significa: Certificazione IEC ISO 27001:2022 , sistema di gestione delle informazioni a livello aziendale (per saperne di più ) La prima azienda di interfonia al mondo certificata secondo la norma IEC 62443: Testata e certificata dal fornitore di servizi di certificazione della sicurezza informatica TÜV SÜD, riconosciuto a livello mondiale. I team di sviluppo di Commend sviluppano e implementano soluzioni di comunicazione e automazione sicure in conformità con la norma IEC 62443 Parte 4-1 ( per saperne di più ) Uso di protocolli Internet standard sicuri: TLS e SSH sicurezza del trasferimento dei dati per HTTP e MQTT Accesso protetto alla rete SIP tramite autenticazione 802.1x auth e connessioni VLAN 802.1q Utilizzo della crittografia sicura per impostazione predefinita: Comunicazione crittografata e protetta dal login tramite i certificati dei dispositivi firmati da Commend Commend Public Key Infrastructure (PKI) come ‘Root of Trust’ di base (per la generazione e la firma dei certificati dei dispositivi e delle applicazioni) per garantire una comunicazione crittografata e protetta da login Processi di sviluppo incentrati sulla sicurezza: Monitoraggio e test a più livelli Cicli di test regolari prima del rilascio del prodotto e dopo gli aggiornamenti Politica di monitoraggio e divulgazione delle vulnerabilità: Pen test da parte di enti esterni di verifica della sicurezza o di hacker etici Processi coordinati per la segnalazione e la divulgazione delle vulnerabilità Commend Security Advisory Program: riepilogo delle notifiche, prodotti interessati, aggiornamenti software, workaround o mitigazioni, change log, ecc. L'incremento della sicurezza globale, specifico per la sicurezza di sistemi locali o di sistemi basati sulla tecnologia Cloud Commend, si estende su diversi livelli base: Dispositivi Dati Applicazioni Piattaforma Sicurezza dei dispositivi Protezione fisica dell'accesso Terminali interfonici antivandalo con videocamera Rilevamento di tentativi di manomissione tramite contatto elettromeccanico Protezione della porta USB tramite debugging Sistema di controllo degli accessi Accesso alla rete protetto Standard 802.1q VLAN (segmentazione della rete) Protezione login 802.1x Commend IP Secure Connector (interruzione automatica della rete in caso di tentativo di manomissione) Sicurezza dei terminali Funzionalità offline, include le funzioni di chiamata SIP e di chiamata da ingresso Credenziali univoche di accesso al sistema per ogni singolo dispositivo Funzioni di manutenzione remota disabilitate per impostazione predefinita (SSH) Archiviazione sicura delle password, credenziali di accesso criptate (SHA e BCRYPT) Torna alla panoramica Sicurezza dei dati Protezione del trasferimento dei dati Impostazioni di comunicazione criptate e protette dal login TLS v1.2+ usato esclusivamente con Secure Cipher Suites (> 128-bit) X.509 ECC NIST P-384 certificati dei dispositivi Commend Protezione dei dati archiviati Utilizzo di MS Azure per il database e lo stoccaggio dei dati tramite PaaS Accesso protetto allo storage di dati Azure tramite token SAS specifici Potente crittografia dei dati AES a 256 bit di ultima generazione Archiviazione sicura delle password, credenziali di accesso criptate (SHA e BCRYPT > 256-bit) Torna alla panoramica Sicurezza delle applicazioni Sicurezza dell'applicazione VirtuoSIS Sicurezza Funzionalità offline, include le funzioni di chiamata SIP e di chiamata dalla porta Supporto di istanze multiple: permette ridondanze di servizio come soluzione di fallback di emergenza Sicurezza delle applicazioni per i dispositivi Funzionalità offline, include le funzioni di chiamata SIP e chiamata dalla porta Cambio forzato delle credenziali di accesso predefinite, al primo accesso Requisiti minimi della password: 12 caratteri Rilevamento degli attacchi di login brute-force Porte di rete protette Torna alla panoramica Sicurezza della piattaforma Sicurezza della piattaforma Cloud Gestione dell'identità e dell'accesso OAuth (IAM) Monitoraggio da Azure Security Center Gestione segretezza Azure KeyVault Crittografia del servizio di archiviazione Azure (Storage Service Encryption SSE) Crittografia trasparente dei dati del database (Database Transparent Data Encryption TDE) Open source e gestione delle vulnerabilità Uso di comprovate librerie standard per i login e la crittografia Contributo ad applicazioni open source (per esempio, Asterisk, BareSip, Mosquito, Wireshark) Scansione e monitoraggio continuo delle vulnerabilità Avvisi di sicurezza Commend Protocolli Internet predefiniti sicuri con attenzione alla compatibilità e alla sicurezza Torna alla panoramica
Page
Opzioni infrastrutturali: dall'on-premise al cloud
Opzioni di infrastruttura On-Prem? Cloud? Combinati? Nessun server? La scelta è tua Piattaforma Symphony È possibile scegliere tra un'infrastruttura basata esclusivamente sul cloud, server ospitati sul posto o nel data center, oppure combinare e utilizzare entrambi. A seconda delle dimensioni e dei requisiti, una soluzione con Symphony Mesh e senza server è un'ulteriore opzione. La scelta è disponibile anche per i sistemi esistenti. I nostri clienti conoscono e apprezzano la tecnologia Evergreen Commend, che consente loro di collegare i propri sistemi alle tecnologie più recenti e di utilizzarli su infrastrutture all'avanguardia. Symphony Cloud On-Prem Mesh Bridge Una panoramica in 60 secondi Il futuro dell'interfonia Symphony Cloud La nostra piattaforma di soluzioni basate sul cloud è costruita su un'infrastruttura cloud altamente scalabile, su un software potente e su funzionalità estese, con il chiaro obiettivo di sfruttare la potenza dei servizi cloud attuali e futuri, tra cui l'intelligenza artificiale. Symphony Cloud offre il servizio giusto per ogni dimensione ed esigenza. Le soluzioni possono essere puramente basate sul cloud o combinate con server on-premise. Servizi cloud attuali Gestione di dispositivi e sistemi Client mobile con applicazioni per iOS e Android Client Web per browser, incluse le funzioni di Control Desk Ivy - Assistente interfonico conversazionale virtuale Per saperne di più Affidabilità interna Symphony On-Prem Con VirtuoSIS, il primo server interfonico al mondo completamente basato su software, le nostre soluzioni si integrano perfettamente nel mondo flessibile e dinamico degli ambienti IT virtuali (VMware vSphere, Microsoft Hyper-V e Nutanix Acropolis) e sono al centro dei nostri server hardware S3/S6 , dove mettono in campo tutti i loro vantaggi e le loro doti tecniche: massima funzionalità e alta disponibilità business-critical, le caratteristiche principali delle soluzioni Commend. Caratteristiche On-Prem Ampie opzioni e funzioni per la gestione della postazione di controllo (soluzioni hardware e software) L'intero mondo delle interfacce, delle possibilità di integrazione, del controllo e dell'automazione – Integration Zone Tutti i dati sono conservati presso la sede del cliente (o nel suo centro dati) I servizi cloud possono essere utilizzati con Symphony Bridge Viene fornito con le caratteristiche di oltre 50 anni di sviluppo ed esperienza. Info su VirtuoSIS Autonomo e intelligente Symphony Mesh I dispositivi Commend di ultima generazione “Symphony MX” e “Symphony BF” sono dotati di un'intelligenza sufficiente a rendere superfluo un server. Collegati in rete in interazione diretta, formano una rete di comunicazione autonoma intelligente, efficiente dal punto di vista dei costi e ideale per le applicazioni di piccole dimensioni. L'ampia funzionalità dei sistemi interfonici Commend offre funzioni quali la risposta e l'inoltro delle chiamate, il video, il controllo remoto, il PA unificato, la ridondanza e altre ancora. Queste funzionalità consentono di realizzare facilmente soluzioni personalizzate per supportare applicazioni e processi operativi e di sicurezza critici. In particolare, le cosiddette “sequenze di azione”, uniche nel loro genere, consentono di programmare i dispositivi IP Commend per funzioni e controlli che normalmente richiederebbero una discreta quantità di intelligenza del server. Dettagli su Symphony Mesh A powerful connection Symphony Bridge Il Bridge apre il mondo delle soluzioni on-premise ai servizi di Symphony Cloud, come i client mobili per iOS e Android o il client Web che offre una comoda gestione delle chiamate in una finestra del browser. La combinazione di entrambe le architetture consente di creare soluzioni completamente nuove che riuniscono il meglio di entrambi i mondi. In nessun altro luogo l'innovazione progredisce a un ritmo più veloce che nel Cloud. Abbiamo in programma grandi cose, con i nostri prossimi servizi Symphony già in lavorazione o in fase di valutazione in studi pilota selezionati. Con Symphony On-Prem e Symphony Bridge l'accesso a questo mondo di nuove possibilità è a portata di clic. Pr saperne di più
Page
Sistemi di interfono conformi alle normative NDAA e TAA
Portafoglio di prodotti Commend completamente conforme agli standard NDAA/TAA Trusted. Communication. Always. Per servire meglio il mercato americano. Sicurezza informatica In linea con il forte impegno aziendale di fornire “Trusted. Communication. Always.”, Commend investe molta cura e attenzione nel garantire la sicurezza dei prodotti sia a livello hardware che software. I componenti, i prodotti e le soluzioni di Commend sono sviluppati e realizzati secondo il principio "Privacy and Security by Design". Ciò è dimostrato da una serie di certificazioni basate su audit. Si va dalla certificazione ISO 27001 completa dell'intero ambiente di ricerca e sviluppo e di produzione alla IEC 62443-4-1 per processi di sviluppo specifici. Tra i clienti attuali o potenziali di Commend America che fanno affidamento su questo elevato livello di sicurezza dei prodotti vi sono agenzie governative come il Dipartimento della Difesa degli Stati Uniti o le sue affiliate. A loro Commend USA è lieta di confermare che l'intero portafoglio prodotti è pienamente conforme al National Defense Authorization Act (NDAA) e al Trade Agreements Act (TAA). La piena conformità al NDAA/TAA è garantita a diversi livelli: Tutti i prodotti sono realizzati esclusivamente presso gli stabilimenti Commend di Salisburgo, in Austria, eliminando così la necessità di ricorrere a fornitori OEM. Commend dispone di ampie politiche e linee guida per lo sviluppo dei prodotti, che coprono esplicitamente i requisiti NDAA (e molti altri). Tutto il software utilizzato per e nei prodotti Commend è sviluppato e implementato internamente in conformità a standard di sicurezza informatica rigorosi e regolarmente controllati. Commend USA, attraverso la sua società collegata, Commend International GmbH di Salisburgo, Austria, certifica la conformità del proprio portafoglio prodotti a tutti i requisiti applicabili ai sensi dell'NDAA/TAA. Certificati e dichiarazioni Che cos'è l'NDAA? Il National Defense Authorization Act (NDAA), in particolare ai sensi delle sezioni 889(a)(1)(A) e 889(a)(1)(B), vieta alle agenzie federali, ai loro appaltatori e ai beneficiari di sovvenzioni o prestiti di acquistare o utilizzare determinate "apparecchiature o servizi di telecomunicazione e videosorveglianza" da specifiche aziende cinesi. Gli articoli vietati non devono essere utilizzati come "componente sostanziale o essenziale di un sistema o come tecnologia critica nell'ambito di un sistema". Il divieto riguarda i prodotti di telecomunicazione fabbricati (tra gli altri) da Huawei Technologies Company e ZTE Corporation, e le apparecchiature di videosorveglianza e telecomunicazione prodotte da Hytera Communications Corporation, Hangzhou Hikvision Digital Technology Company o Dahua Technology Company. Che cos'è il TAA? Il Trade Agreements Act del 1979 (TAA), come emendato, 19 U.S.C. § 2501 e seguenti, richiede che il governo federale acquisti solo beni che siano "prodotti finali nazionali" o "prodotti finali di paesi designati", a meno che non si applichi un'eccezione. I prodotti conformi alla TAA sono quelli fabbricati o "sostanzialmente trasformati" negli Stati Uniti o in un Paese designato per la TAA con cui gli Stati Uniti hanno un accordo commerciale e che considerano una fonte di approvvigionamento affidabile o accettabile.
Page
Ciclo di vita del prodotto sicuro | IEC 62443
La prima azienda di interfonia al mondo certificata secondo lo standard IEC 62443 Ciclo di vita del prodotto sicuro Sicurezza informatica In Commend abbiamo sempre saputo che quando si parla di sicurezza informatica non esiste una soluzione semplice in grado di coprire tutte le esigenze di sicurezza. Indipendentemente dalle dimensioni di un sistema Commend e dalla sua infrastruttura di rete, la sicurezza informatica è uno sforzo cooperativo che richiede la collaborazione di tutte le parti interessate lungo l'intera catena di fornitura del prodotto , dal fornitore all'utente finale. Il successo della certificazione secondo la norma IEC 62443-4-1 sottolinea l'importanza del concetto di "Secure-by-Design" come parte integrante dello sviluppo dei prodotti Commend. Non si tratta solo di quali strumenti utilizzare o di quali azioni intraprendere, ma di cosa utilizzare per (o contro), quando, come e dove implementarli. Si tratta di identificare i potenziali rischi e obiettivi, comprendere le minacce e agire per contrastarle. Come parte della nostra strategia di difesa, la sicurezza informatica è fortemente radicata in noi e supportiamo in modo sostenibile le strategie di sicurezza dei nostri clienti. Per non limitarci alle sole affermazioni, diamo dimostrazione di ciò ad un revisore indipendente, e per questo abbiamo deciso di certificarci secondo la norma IEC 62443 parte 4-1. Questa certificazione da parte del fornitore di servizi di certificazione della sicurezza informatica TÜV SÜD, riconosciuto a livello mondiale, conferma che i nostri team di sviluppo sono in grado di sviluppare e implementare soluzioni di comunicazione e automazione sicure in conformità con lo standard IEC 62443-4-1 e che le nostre linee guida "Security by Design" soddisfano gli elevati requisiti di sicurezza delle soluzioni di automazione per l'Industria 4.0! Il nostro obiettivo finale è una gestione sistematica e responsabile del rischio a tutti i livelli basato sul principo `Privacy and Security by Design´ In pratica, questo implica il rispetto dei severi obiettivi di sicurezza delle informazioni della CIA: Protezione sostenibile e riservatezza dei dati e delle comunicazioni Integrità dei sistemi e delle linee di comunicazione Alta disponibilità di tutti i prodotti e servizi Sicurezza informatica
Page
Certificazione ISO 27001 | Gestione della sicurezza delle informazioni
Sviluppiamo in piena conformità con IEC ISO 27001 La sicurezza informatica inizia a casa Sicurezza informatica In Commend la sicurezza IT inizia nella nostra stessa organizzazione, e lo dimostra il modo in cui sviluppiamo il nostro hardware e software: nel pieno rispetto degli standard IEC ISO 27001 rigorosamente certificati, basati su un sistema di gestione della sicurezza delle informazioni (ISMS) a livello aziendale. La sicurezza informatica non è uno status o una condizione tecnica, ma piuttosto l'espressione visibile di un impegno responsabile. Solo chi pratica la sicurezza informatica in prima persona può aspettarsi di essere considerato capace di fornirla. ISMS fornisce un approccio sistematico alla gestione delle informazioni aziendali sensibili, al fine di garantire la sicurezza e la protezione del patrimonio di dati dell'organizzazione. In Commend International, il nostro ISMS guida un processo continuo di gestione del rischio che prende in considerazione tutto, dal nostro personale ai processi aziendali, ai sistemi IT. Dalla fine del 2019, Commend International GmbH è stata la prima azienda al mondo certificata completamente EN ISO 27001 per i sistemi interfonici, comprese tutte le nostre operazioni globali e tutti i team di sviluppo. Di conseguenza, la sicurezza informatica è sempre nei nostri pensieri, poiché è diventata parte del nostro DNA aziendale ed una delle nostre competenze principali. Determina il modo in cui sviluppiamo i nostri prodotti, la scelta delle tecnologie IT che incorporiamo in essi, e il modo in cui teniamo fede al nostro impegno di fornire aggiornamenti regolari e nuove correzioni di sicurezza IT. Il nostro obiettivo finale è una gestione sistematica e responsabile del rischio a tutti i livelli basato sul principio ‘Privacy and Security by Design’ In pratica, questo implica il rispetto dei severi obiettivi di sicurezza delle informazioni della CIA: Protezione sostenibile e riservatezza dei dati e delle comunicazioni Integrità dei sistemi e delle linee di comunicazione Sicurezza informatica Alta disponibilità di tutti i prodotti e servizi