Results (1370 found)
News
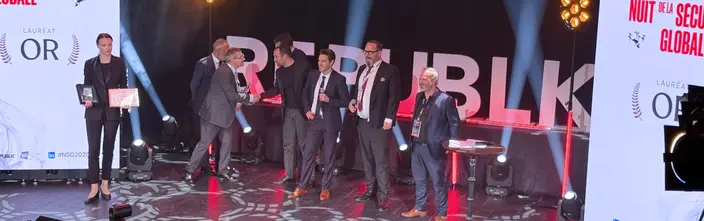
Commend France récompensée lors de la "Nuit de la Sécurité Globale" à Paris
Acteur de l’innovation au service de la communication de sécurité , Commend continue de se distinguer à l’international. Après le prix SIA New Products & Solutions Award remporté par Commend Americas à l’ISC West 2025 de Las Vegas pour Ivy Live Translation, et la distinction reçue par Commend UK aux British Security Awards dans la catégorie Meilleure application technologique, une nouvelle étape vient marquer la reconnaissance du travail mené par nos équipes : Commend France a été distinguée lors de la " Nuit de la Sécurité Globale " à Paris, un événement qui met à l’honneur les solutions les plus innovantes en matière de sécurité. Le prix a été remis pour la solution AI Cleans Voice from Noise , qui utilise l’intelligence artificielle pour atténuer les bruits de fond et renforcer la clarté vocale dans les systèmes d’interphonie. Cette distinction souligne l’efficacité concrète de nos technologies et leur déploiement réussi à l’échelle internationale. Félicitations à David Saillant et à l’ensemble de l’équipe Commend France pour cette belle réussite.
News
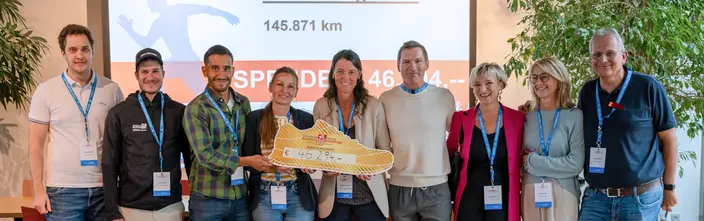
Salzburg Business Run – Challenge solidaire 2025
Lancée en 2018 à Salzbourg par Commend en partenariat avec SKIDATA , la Salzburg Business Run Charity Challenge a battu un nouveau record pour sa 8ᵉ édition. Ce défi solidaire transforme les kilomètres parcourus par les collaborateurs en dons en faveur d’une cause caritative. Cette année, 647 participants répartis en 30 équipes ont parcouru un total impressionnant de 152 819 kilomètres en trois mois. Leur engagement sportif s’est concrétisé par un don record de 46 294 € au profit de l’association JoJo , qui accompagne les enfants de familles concernées par des troubles psychiques dans la région de Salzbourg. Près de 70 collaborateurs Commend ont pris part au défi, unis par la même énergie et un véritable esprit d’équipe. Félicitations aux équipes lauréates de cette édition, distinguées pour la meilleure moyenne de distance par participant : Bio-Nahrungsmittel Produktions- und Handels GmbH – 1ʳᵉ place ( 553,42 km par participant ) Industriellenvereinigung Salzburg – 2ᵉ place ( 462,91 km par participant ) STEPA Farmkran Gesellschaft m.b.H. – 3ᵉ place ( 356,78 km par participant ) La cérémonie de remise des prix et de présentation du don à l’association JoJo s’est tenue, comme le veut la tradition, dans les locaux de Commend International , en présence des représentants de toutes les équipes participantes.
News
Une technologie qui ne cesse d’évoluer
La plupart des technologies deviennent obsolètes en quelques années. Commend a fait un autre choix : avec notre approche technologie Evergreen , nous veillons à ce que les systèmes d’interphonie et de communication restent fiables, sécurisés et continuellement à jour – pendant des années, voire des décennies. Trois principes clés définissent cette philosophie : Des mises à jour logicielles régulières prolongent la durée de vie des systèmes installés tout en intégrant les dernières avancées. Par exemple, le clarificateur vocal , qui filtre les bruits de fond pour garantir une communication claire même en environnement industriel, est désormais disponible sur tous les modules Symphony MX équipés de la dernière mise à jour. Une compatibilité exceptionnelle dans le temps : nos nouveaux adaptateurs permettent de remplacer les modules de systèmes en service depuis longtemps – bornes d’appel d’urgence, distributeurs de tickets, etc. – sans travaux de reconstruction. Nos clients peuvent ainsi bénéficier des fonctionnalités les plus récentes, comme l’IA ou la connectivité Cloud, sans changer l’ensemble de leur infrastructure. Une conception de produit durable , conforme au principe de “ Privacy and Security by Design ”, et aux normes internationales telles que ISO/IEC 27001 et EN/IEC 62443-4-1 . Cette approche allie continuité technique, cybersécurité renforcée et respect de l’environnement, tout en assurant une protection durable de l’investissement. En allongeant la durée de vie des systèmes au lieu de les remplacer, la technologie Evergreen de Commend incarne une vision durable de la communication sécurisée.
Page
Project Consulting Commend Türkiye
Project Consulting How can we help you? Your ideas. Your requirements. An overall solution. Are you looking for assistance with a new project? Do you have a technical question or need help in deciding how to expands your existing system? Contact us to take advantage of our comprehensive range of services. If you are on the lookout for an individual security/communication solution We provide individual advice on finding the best security and communication solution to suit your requirements. We will work with you to develop a plan for your individual system solution. You can take full advantage of our long-standing experience resulting from more than 150,000 installations worldwide. We will support you all the way in implementing your solution, taking care of the individual steps. Users will receive full training from our experts to ensure your system will run smoothly and is used to its full potential. Of course, we also provide a wide range of system maintenance and servicing options, as well as technical support whenever you need it. If you intend to extend your existing system Uncompromising backward compatibility is a hallmark of our systems. It allows for extending existing legacy systems with latest technology, even enabling full networking of sites running different systems. We provide assistance in planning and installing extensions and take great care to ensure long-term economical efficiency. If you need a custom station or software We design and manufacture intercom stations and emergency call points according to your requirements – whatever these are (Features, Material, special Size e.g. for existing back boxes). We write special software for ComWIN and the Intercom Client, browser interfaces, ... We programme interfaces to other systems. Learn more about our Customized Solutions Support Constant availability is essential in security and communication systems. You can rely on us being there whenever you need assistance. Our worldwide technical teams are standing by to provide telephonic or on-site support at any time, quickly and reliably. Contact us Training Sign up for our expert training course and become a Commend System Professional. Your local Commend Partner will be glad to provide further details on our course schedule. Training area Software & Documentation Leverage our on-line knowledge base as an extensive reference to find answers to your questions. Here you have access to important information about our systems, from installation instructions to hints on how to optimise your configuration and download links to current software versions. cLibrary 23 Sales Organisations worldwide Always there, wherever you are America – Europe – Africa – Middle-East – Asia/Pacific
Page
10 Recommandations | Guide d’évaluation des risques
Nous recommandons de prendre en compte les points suivants lors de l'évaluation des risques Évaluation des risques Cybersécurité Exigences et objectifs en matière de sécurité, par exemple, exigences du système spécifiques à une fonction et non spécifiques à une autre fonction. L'architecture et les infrastructures du système ou du réseau, par exemple en utilisant une carte du réseau et un plan des composants qui montrent comment les actifs sont configurés et interconnectés. Services et applications, y compris les données et les protocoles, par exemple les applications contenant des données particulièrement sensibles. Processus concernant le traitement des données, y compris les paramètres d'entrée et de sortie, tels que les processus commerciaux, les processus d'exploitation des ordinateurs et les processus d'exploitation des applications. Les liens entre les applications et les processus, par exemple le traitement de données particulièrement sensibles. Évaluation de l'impact, par exemple, l'identification des conséquences en cas de perte de données sensibles, l'analyse des menaces assistée par un modèle, etc. Mesures techniques, par exemple, sélection de composants de sécurité appropriés, tels que des pare-feu, des systèmes de détection d'intrusion ou des systèmes de contrôle d'accès physique. Mesures organisationnelles, par exemple gestion de la continuité des activités et gestion de la reprise après sinistre. Lois et règlements gouvernementaux relatifs aux exigences minimales de contrôle de la sécurité Politiques, procédures et lignes directrices documentées ou informelles Pour plus d'informations, veuillez vous référer à l'Information Systems Audit and Control Association, ISACA. ( www.isaca.org ) ou la norme ISO correspondante pour la gestion des risques dans les systèmes informatiques ISO 27005. Cyber Sécurité
Page
Stratégie de cybersécurité globale | Communication sûre
Une cyberdéfense globale pour les produits et les applications Stratégie de défense approfondie de Commend Cyber Sécurité La stratégie Commend dé defence en profondeur est fondée pour garantir la sécurité informatique dans tous les domaines (environnements, conception, mise en œuvre et intégration) afin d'éliminer les vulnérabilités et les moyens d'attaque. En pratique, cela signifie IEC ISO 27001:2022 certifié , Système de gestion de l'information à l'échelle de l'entreprise ( En savoir plus ) Première société d'interphonie au monde certifiée selon la norme IEC 62443 : Testé et certifié par le fournisseur de services de certification de cybersécurité mondialement reconnu TÜV SÜD Les équipes de développement de Commend développent et mettent en œuvre des solutions de communication et d'automatisation sécurisées conformément à la norme IEC 62443 Partie 4-1. ( En savoir plus ) Utilisation du protocole Internet standard sécurisés : Sécurité des transferts de données TLS et SSH pour HTTP et MQTT Accès sécurisé au réseau SIP via l'authentification 802.1x et les connexions VLAN 802.1q Utilisation d'une cryptographie sécurisée par défaut : Communication cryptée, protégée par la connexion via des certificats de dispositifs signés par Commend. L'infrastructure à clé publique (PKI) de Commend en tant que "racine de confiance" de base (pour la génération et la signature des certificats des appareils et des applications) afin de garantir une communication cryptée et mutuellement protégée contre la connexion. Processus de développement axé sur la sécurité : Surveillance et tests à plusieurs niveaux Cycles de tests réguliers avant les sorties de produits et après les mises à jour Politique de surveillance et de divulgation des vulnérabilités : Des tests d'intrusion effectués par des organismes externes d'évaluation de la sécurité ou des pirates informatiques. Processus coordonnés de signalement et de divulgation des vulnérabilités Programme d'avis de sécurité Commend : résumés des notifications, produits concernés, mises à jour logicielles, solutions de contournement ou d'atténuation, journal des modifications, etc. Le durcissement global de la sécurité des systèmes Commend locaux et en Cloud s'étend sur plusieurs niveaux de base : Dispositifs Les données Applications Plateforme Sécurité des appareils Protection de l'accès physique Postes d'interphonie vidéo anti-vandalisme (avec caméra) Détection de sabotage par contact électromécanique Protection contre le débogage des ports et de l'USB Systèmes de contrôle d'accès Accès réseau sécurisé Norme VLAN 802.1q (segmentation du réseau) Connexion sécurisée 802.1x Connecteur IP Secure Commend (coupure automatique du réseau en cas de manipulation) Sécurité des terminaux Capacité hors ligne, y compris les fonctions d'appel SIP et d'appel de porte Identifiants de connexion uniques au système pour chaque dispositif individuel Fonctions de télémaintenance SSH désactivées par défaut Mot de passe renforcé par SHA et BCRYPT, identifiants d'accès cryptés Retour à la page d'accueil Sécurité des données Protection des transferts de données Paramètres de communication chiffrés, protégés par une connexion TLS v1.2+ utilisé exclusivement avec des suites de chiffrement sécurisées (> 128 bits) Certificats de dispositif X.509 ECC NIST P-384 Commend Protection des données stockées Utilisation de MS Azure pour la base de données et le stockage des données via PaaS Accès sécurisé au stockage de données Azure via des jetons SAS spécifiques à chaque appareil Puissant cryptage de données AES 256 bits de dernière génération Chiffrement de mots de passe en SHA et BCRYPT (> 256 bits) Retour à la page d'accueil Sécurité des applications Sécurité des applications VirtuoSIS Capacité hors ligne, comprend les fonctions d'appel SIP et d'appel de porte Prise en charge de plusieurs instances : permet la redondance des services en tant que solution de secours d'urgence. Sécurité des applications pour les appareils Capacité hors ligne, comprend les fonctions d'appel SIP et d'appel de porte. Changement obligatoire des informations de connexion par défaut lors de la première connexion. Mot de passe minimum requis : 12 caractères Détection des attaques de connexion Ports réseau sécurisés Retour à la page d'accueil Sécurité de la plate-forme Sécurité de la plate-forme Cloud Gestion des identités et des accès (IAM) OAuth Surveillance du centre de sécurité Azure Gestion des secrets d'Azure KeyVault Chiffrement du service de stockage Azure (SSE) Chiffrement transparent des données des bases de données (TDE) Source ouverte et gestion des vulnérabilités Utilisation de bibliothèques standard éprouvées pour la connexion et le cryptage Contribution à des applications open source (par exemple, Asterisk, BareSip, Mosquito, Wireshark) Analyse et surveillance permanentes des vulnérabilités Recommandation d'avis de sécurité Protocoles Internet sécurisés par défaut, axés sur la compatibilité et la sécurité Retour à la page d'accueil
Page
Options d’infrastructure – Du local au cloud
Options d'infrastructure Sur site? Cloud? Combinaison? Sans serveur? Le choix vous appartient Plateforme Symphony Vous avez la possibilité de choisir une infrastructure entièrement basée sur le Cloud, des serveurs hébergés sur site ou dans un centre de données, ou encore de combiner ces deux options. Selon la taille et les besoins de votre organisation, une solution sans serveur avec Symphony Mesh est également envisageable. Ce choix est également disponible pour les systèmes existants. Nos clients connaissent et apprécient la technologie Commend Evergreen , qui leur permet de connecter leurs systèmes aux technologies les plus récentes et de les faire fonctionner sur les infrastructures les plus modernes. Symphony Cloud On-Prem Mesh Bridge Présentation en 60 secondes L'avenir de l'interphonie Symphony Cloud Notre plateforme de solutions cloud repose sur une infrastructure évolutive, un logiciel performant et des fonctionnalités avancées, visant à tirer parti des services cloud actuels et futurs, y compris l’IA. Symphony Cloud propose des services adaptés aux besoins de chaque entreprise, quelle que soit sa taille. Les solutions peuvent être entièrement basées sur le Cloud ou combinées avec des serveurs sur site. Services Cloud actuels Gestion des appareils et des systèmes Client mobile avec applications pour iOS et Android Client Web pour les navigateurs, y compris les fonctions du pupitre de contrôle Ivy - Assistant vocal virtuel pour interphone Pour en savoir plus Reliability in-house Symphony On-Prem Avec Commend VirtuoSIS, notre serveur d’interphonie entièrement logiciel, nos solutions s’intègrent parfaitement dans des environnements informatiques virtuels flexibles et dynamiques tels que VMware vSphere, Microsoft Hyper-V et Nutanix Acropolis. Elles se trouvent également au cœur de nos serveurs matériels S3/S6 , offrant ainsi fonctionnalité avancée et haute disponibilité, qui sont les caractéristiques essentielles des solutions Commend. Fonctionnalités sur site Options et fonctions étendues pour la gestion du bureau de contrôle (solutions matérielles et logicielles) Large choix d'interfaces, de possibilités d'intégration, de contrôle et d'automatisation - Integration Zone Toutes les données sont conservées chez le client (ou dans son centre de données). Les services cloudpeuvent être utilisés avec Symphony Bridge Il est doté d'un ensemble de fonctionnalités issues de plus de 50 ans de développement et d'expérience A propos VirtuoSIS Autonome et intelligent Symphony Mesh Les dispositifs de dernière génération de Commend, « Symphony MX » et « Symphony BF », intègrent une intelligence suffisante pour rendre l’utilisation d’un serveur superflue. En réseau et en interaction directe, ils constituent un système de communication autonome et intelligent, sans registre, qui est à la fois économique et parfaitement adapté aux applications de petite taille. Les fonctionnalités étendues des interphones Commend offrent des options allant de la réponse et du transfert d’appels à la vidéo, le contrôle à distance, la sonorisation unifiée, la redondance, et bien plus encore. Ces capacités facilitent la création de solutions sur mesure pour soutenir les applications et processus critiques en matière d’opérations et de sécurité. Les « séquences d’action » uniques permettent aux appareils Commend IP d’être programmés pour des fonctions et des contrôles qui, dans d’autres systèmes, exigeraient généralement une intelligence significative du serveur. Détails sur Symphony Mesh Une connexion puissante Symphony Bridge Le Bridge relie les solutions sur site aux services Symphony Cloud, tels que les clients mobiles iOS et Android ou le client Web pour la gestion des appels via un navigateur. Cette combinaison permet de créer de nouvelles solutions intégrant le meilleur des deux mondes. L’innovation progresse rapidement dans l’informatique dématérialisée, et nous avons de nombreux services Symphony en cours de développement ou en phase pilote. Avec Symphony On-Prem et Symphony Bridge, l’accès à ces nouvelles possibilités est à portée de clic. Pour en savoir plus
Page
Systèmes d'interphonie conformes aux normes NDAA et TAA
Conformité totale des produits Commend aux normes NDAA/TAA Trusted. Communication. Always. Amélioration du service au marché américain. Cybersécurité Conformément à son engagement solide envers la fourniture de communications fiables en permanence, Commend accorde une grande attention à la sécurité de ses produits, tant au niveau matériel que logiciel. Les composants, produits et solutions de Commend sont développés et fabriqués en tenant compte du principe de “Privacy and Security by Design”. Cela se traduit par une série de certifications basées sur des audits pertinents. Ces certifications vont de la certification ISO 27001 complète de l'ensemble de l'environnement de R&D et de production, à la norme IEC 62443-4-1 pour des processus de développement spécifiques. Les clients actuels ou potentiels de Commend Americas qui dépendent de ce niveau élevé de sécurité des produits comprennent des agences gouvernementales telles que le Département de la Défense des États-Unis ou ses affiliés. À leur égard, Commend USA est heureux de confirmer que l'ensemble de son portefeuille de produits est entièrement conforme à la Loi sur l'autorisation de la défense nationale (NDAA) et à la Loi sur les accords commerciaux (TAA). La conformité totale à la NDAA/TAA est assurée à plusieurs niveaux : L'intégralité des produits est exclusivement fabriquée dans les installations de Commend à Salzbourg, en Autriche, éliminant ainsi le besoin de recourir à des approvisionnements OEM. Commend possède des politiques et des lignes directrices complètes concernant le développement de produits, qui incluent explicitement les exigences de la NDAA, ainsi que de nombreux autres critères. Les logiciels utilisés pour les produits Commend sont entièrement développés en interne et mis en œuvre selon des normes de cybersécurité strictes qui font l'objet d'audits réguliers. Commend USA, par l'intermédiaire de sa société apparentée, Commend International GmbH à Salzbourg, en Autriche, certifie la conformité de son portefeuille de produits avec toutes les exigences applicables en vertu de la NDAA/TAA . Certificats & Déclarations Qu'est-ce que le NDAA ? La loi sur l'autorisation de la défense nationale (NDAA), plus précisément aux articles 889(a)(1)(A) et 889(a)(1)(B), impose une interdiction aux agences fédérales, à leurs contractants et aux bénéficiaires de subventions ou de prêts de se procurer ou d'utiliser certains "équipements ou services de télécommunication et de vidéosurveillance" de certaines entreprises chinoises spécifiques. Les articles interdits ne doivent pas être utilisés comme "composant substantiel ou essentiel de tout système, ou comme technologie critique faisant partie de tout système". Cette interdiction couvre les produits de télécommunications fabriqués par (entre autres) Huawei Technologies Company et ZTE Corporation, ainsi que l'équipement de vidéosurveillance et de télécommunications fabriqué par Hytera Communications Corporation, Hangzhou Hikvision Digital Technology Company, ou Dahua Technology Company. Qu'est-ce que le TAA ? Le Trade Agreements Act de 1979 (TAA), tel que modifié, 19 U.S.C. § 2501 et suivants, exige que le gouvernement fédéral n'achète que des biens qui sont des "produits finaux nationaux" ou des "produits finaux de pays désignés", à moins qu'une exception s'applique. Les produits conformes à la TAA sont ceux qui sont fabriqués ou "sensiblement transformés" aux États-Unis ou dans un pays désigné par la TAA avec lequel les États-Unis entretiennent un accord commercial et considère comme une source d'approvisionnement fiable ou acceptable.
Page
Autosurveillance et redondance | Fiabilité absolue
Systèmes redondants qui s'autocontrôlent Fiabilité Absolue Plateforme Symphony Dans les situations d'urgence, chaque seconde, et surtout chaque mot, comptent. Les systèmes Commend sont spécialement conçus pour veiller à ce que tous les appels soient transférés, quelle que soit la situation. Toujours et sans exception. C'est la raison pour laquelle les systèmes Commend contrôlent leur propre fonctionnalité : La surveillance des lignes vérifie les connexions entre les postes d'interphonie et le serveur. Les postes d'interphonie testent en permanence le circuit du signal entre le haut-parleur et le microphone.. Plus Les boutons d'autotest pour les fonctions critiques exécutent des tests réguliers de simulation d'activation de bouton (des touches nécessaires sont requises). Afin de protéger les postes d'interphonie du vandalisme, les interrupteurs de détection de sabotage déclenchent une alarme au poste de commande en cas de manipulation ou d'endommagement du dispositif. Le contrôle et la redondance du serveur veillent à la haute disponibilité requise. Un engagement sur lequel vous pouvez compter Une disponibilité sans faille, 24 heures/24, 7 jours/7. Le personnel du poste de commande est immédiatement informé en cas de problème (par ex. un acte de vandalisme grave), afin de garantir un dépannage immédiat. Exigence d'inspection du système presque inexistante : pas besoin d'effectuer des tests manuels (permet de gagner du temps et de l'argent). Serveur logiciel d'interphonie VirtuoSIS Des environnements virtuels complets peuvent être sauvegardés et migrés en toute fiabilité et sans interruption. Les temps d'arrêt sont ainsi révolus. Après une interruption imprévue, les connexions et les fonctions sont rétablies dans un délai très court. Disponibilité ultime, sécurité ultime (mise en miroir*) *Mise en miroir : VMWare Enterprise Edition fournit une fonction de tolérance aux pannes (Fault Tolerance, FT) qui garantit la disponibilité continue de toutes les applications en cas de panne du réseau. VirtuoSIS Redondance du serveur pour les serveurs d’interphonie matériels Les postes interphones peuvent se connecter jusqu'à trois serveurs en même temps. Les appels sont transmis via le serveur actif. Les serveurs de secours du réseau garantissent une redondance fiable. En cas de panne de serveur ou de routeur, la connexion de l'appel peut être automatiquement redirigée via les serveurs disponibles. Plusieurs unités d'alimentation électrique garantissent une alimentation redondante en énergie. De cette manière, le serveur continue de fonctionner sans interruption, même lorsqu'une unité d'alimentation électrique tombe en panne. Serveur Hardware Redondance de serveur pour les systèmes compatibles avec SIP Les postes d'interphonie peuvent se connecter jusqu'à trois serveurs en même temps. Les appels sont transmis via le serveur actif. Si aucun des serveurs ne répond, le système peut essayer d'établir une connexion sans serveur en dernier recours, par ex. en lançant un appel à tous les postes d'interphonie du réseau. Cette fonction est également est par les systèmes sans serveur. Haute disponibilité Chaque appel est traité, quelle que soit la situation
Page
Cycle de vie du développement de produits sécurisés
Première société d'interphonie au monde certifiée selon la norme IEC 62443 Cycle de vie du développement de produits sécurisés Cybersécurité Chez Commend, nous avons toujours su qu'en matière de Cyber Sécurité , il n'existe pas de solution simple qui couvre tous les besoins dans ce domaine. Indépendamment de la taille d'un système Commend et de l'infrastructure réseau sous-jacente, la cybersécurité est un effort concerté qui nécessite la collaboration de toutes les parties prenantes tout au long de la chaîne d'approvisionnement du produit, du fournisseur à l'utilisateur final. La certification réussie selon la norme IEC 62443-4-1 souligne l'importance du concept de "Secure-by-Design". comme partie intégrante du développement des produits de Commend. Il ne s'agit pas seulement de savoir quels outils utiliser ou quelles actions entreprendre, mais aussi dans quel but (ou contre quoi) les utiliser et quand, comment et où les mettre en œuvre. Il s'agit d'identifier les risques et les cibles potentiels, de comprendre les menaces et de prendre des mesures pour les contrer. Dans le cadre de notre stratégie de défense en profondeur, la cybersécurité est fermement ancrée chez Commend et nous soutenons durablement les stratégies de sécurité de nos clients. Pour ne pas uniquement revendiquer cette qualité, mais aussi la prouver, nous avons décidé d'obtenir la certification selon la norme IEC 62443 partie 4-1n à travers un organisme indépendant Cette certification délivrée par le prestataire de certification de cybersécurité , mondialement reconnu, TÜV SÜD , confirme que nos équipes de développement peuvent développer et mettre en œuvre des solutions de communication et d'automatisation sécurisées conformément à la norme IEC 62443-4-1 et que nos directives " Security by Design " répondent aux exigences élevées en matière de solutions d'automatisation sécurisées pour l'industrie 4.0 ! Notre objectif ultime est une gestion systématique et responsable des risques à tous les niveaux. Basé sur le principe suivant : ‘Privacy and Security by Design’ En pratique, cela implique de respecter les objectifs stricts du CIA en matière de sécurité de l'information : Sécurité et confidentialité durables pour les données et les communications des clients Intégrité des systèmes et des lignes de communication Disponibilité élevée de tous les produits et services Cybersécurité